WRLD

Search

#NIS2
BFMTV 4d

Despite the increase in cyberattacks and a Senate vote scheduled for early 2025, the review of the resilience law, which aims to strengthen cybersecurity and critical infrastructure in France, is once again delayed in the National Assembly. #Cybersécurité #LoiRésilience #NIS2 (translated)
www.bfmtv.com
Malgré l'explosion des cyberattaques et un vote au Sénat début 2025, la loi "résilience", qui porte sur le renforcement de la cybersécurité et des infrastructures critiques, voit son examen de nouveau reporté à l'Assemblée nationale
1800
BFMTV 3w

La Cour des comptes européenne alerte sur les lacunes de l'UE en matière de cybersécurité, soulignant l'absence de coopération entre les États membres et le non-respect de la directive NIS 2, entraînant un partage d'informations limité et des retards dans la mise en œuvre de mesures de sécurité. #cybersécurité #UnionEuropéenne #NIS2

www.bfmtv.com
Directive "NIS 2" pas appliquée, partage d'information "limité": la Cour des comptes européenne alerte sur les lacunes de l'UE en matière de cybersécurité
8673
ERR 3w

Artiklis käsitletakse, kuidas Eesti organisatsioonid seisavad silmitsi küberturbe nõuete rakendamisega teadmiste ja ressursside puuduse tõttu, ning tuuakse välja enesehindamise raamistik F4SLE, mis aitab selgitada turvameetmete rakendamist ja hinnata küberriske. #küberturve #infoturbe #NIS2

novaator.err.ee
Küberturbenõuded komistavad tihti teadmiste- ja ressursinappuse taha
7535
Sigma Live Sep 1

Η επικέντρωση στην ταυτότητα των κυβερνοεπιτιθέμενων είναι λιγότερο σημαντική από την προετοιμασία μας για τον αντίκτυπο των επιθέσεων, καθώς το τοπίο των κυβερνοαπειλών εξελίσσεται συνεχώς με την εμφάνιση νέων κακόβουλων ομάδων και τεχνικών. #κυβερνοασφάλεια #ransomware #NIS2

www.sigmalive.com
Δεν έχει σημασία μόνο ποιος θα επιτεθεί, σημασία έχει αν θα είμαστε έτοιμοι
11118
Onet.pl Aug 20

Artykuł omawia komplikacje związane z unijną dyrektywą NIS2, która może objąć niespodziewane sektory, takie jak producenci lodów i lampki choinkowe, w kontekście cyberbezpieczeństwa, co w obliczu rosnącej liczby cyberataków staje się pilnym wyzwaniem dla firm i rządów państw członkowskich UE. #cyberbezpieczeństwo #infrastrukturakrytyczna #NIS2

www.onet.pl
Cyberochrona dla producentów lodów i lampek? Prawo UE zaskakuje
14692
rmf24.pl Aug 18

Unijna dyrektywa NIS2 ma zwiększyć odporność na cyberataki w kluczowych sektorach gospodarki, co prowadzi k niejednoznaczności w interpretacji przepisów, w tym dotyczy to także producentów lodów, gum do żucia czy oświetlenia choinkowego, co może wiązać się z nowymi obowiązkami dla tych branż, mimo że ich działalność często nie jest kluczowa w sytuacjach kryzysowych. #NIS2 #cyberbezpieczeństwo #ochronążywności

www.rmf24.pl
Lody i gumy do żucia pod specjalną ochroną? Wątpliwości ws. unijnej dyrektywy
15878
SaxX ¯\_(ツ)_/¯ Aug 17

Invité de la Matinale de @TF1Info - En Toute Franchise - présentée par @MaudDescamps Je rappelais l'importance et l'urgence de transposer NIS2 en France. Aujourd'hui et pour les années à venir, il est inconcevable de confier ses données personnelles à l'état français et que ce même état se fasse pirater au point de mettre une cible dans le dos de millions de français... On a vu la vague de cambriolages avec la fuite de données de la Fédération française de tir. On a vu la vague de cryptorapts avec les fuites de données dans le secteur des cryptomonnaies. Hélas attendons-nous à ce que l'intégrité physique de certaines personnes soit menacée avec cette fuite de données de la dgfip ! Soyons humbles ! Sachons reconnaître nos erreurs et bâtissons un cyberespace français plus sûr ! Il y va de notre souveraineté numérique. On parle bcp de l'interdiction des réseaux sociaux, il me semble totalement lunaire d'avancer sur un tel sujet sans garanties solides quant à la sécurité des pièces d'identité et visages qui seront scannés. Le monde nous regarde. On était d'autant une référence cyber. Ne perdons pas cet acquis social numérique. Cybèrement vôtre, SaxX ¯\_(ツ)_/¯ https://t.co/dK5bb8T9fD #CyberSécurité #SouverainetéNumérique #ProtectionDesDonnées

12824
Łukasz Olejnik Aug 13

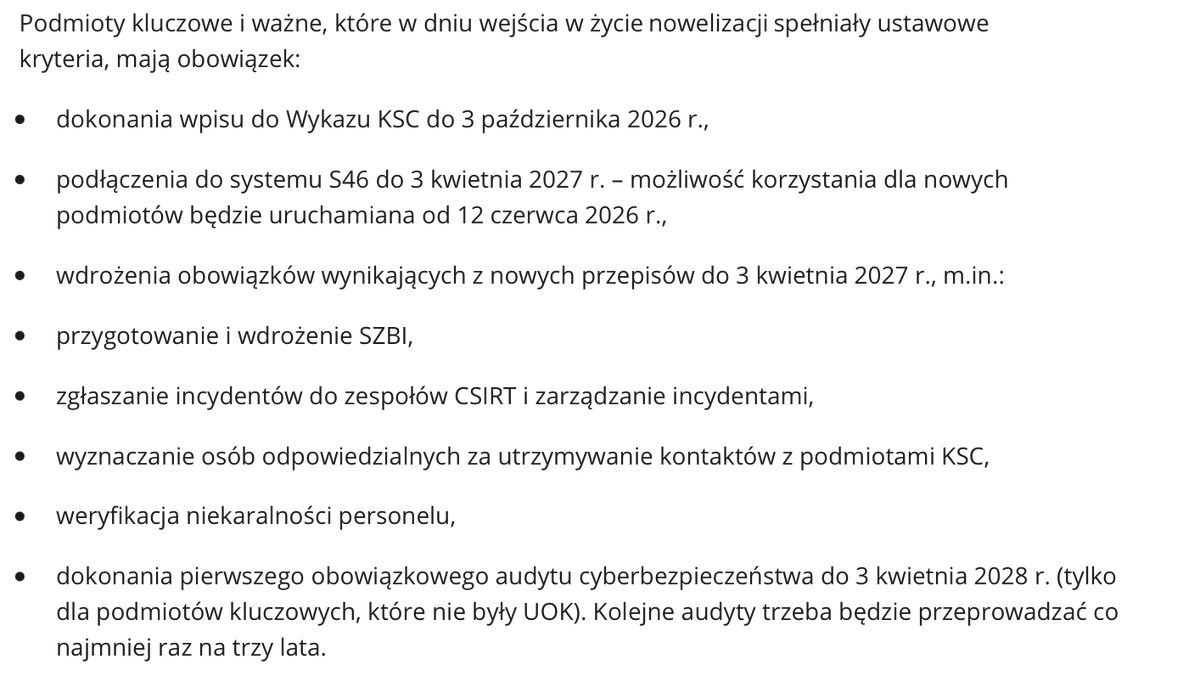
Skala wycieku jest katastrofalna. Jak to możliwe, że prywatny procesor zgromadził dane zdrowotne blisko 19 mln ludzi i stał się ogólnokrajowym punktem koncentracji ryzyka, a żaden z systemów nadzoru nie uruchomił wcześniej wymogów, audytu ani mechanizmu monitorowania koncentracji? #RODO nie tworzy centralnego rejestru koncentracji danych. Nie ma mechanizmu: „hej, jeden procesor właśnie przekroczył 5, 10 czy 15 mln kartotek zdrowotnych i traktujemy go od tej chwili jak systemowo istotny podmiot wymagający szczególnego nadzoru”. Oceny ryzyka i dokumentacja pozostają zasadniczo u poszczególnych administratorów i procesorów. Komunikat UODO może brzmieć dziś dość absurdalnie z perspektywy obywatela (prawnie jest poprawny). Urząd mówi tysiącom placówek korzystających z MyDr, że każda jako administrator ma przeanalizować ryzyko, zgłosić naruszenie i zawiadomić pacjentów. To ujawnia słabość zasad ochrony danych i cyberbezpieczeństwa państwa. Z punktu widzenia zarządzania kryzysowego sensowniejsze byłoby równoległe centralne ustalenie zakresu poszkodowanych i jeden komunikat odgórny. Tu ważna uwaga, "stary" NIS/KSC miał poważny brak dotyczącą łańcucha dostaw. W sektorze zdrowia dostarczanie oprogramowania czy usług tysiącom placówek nie oznaczało, że firma stawała się operatorem usługi kluczowej sektora zdrowia. NIS2 miał zaradzić temu problemowi, ale w Polsce nie wdrożono go na czas. Jest BARDZO DUŻE OPÓŹNIENIE. Nowy Krajowy System Cyberbezpieczeństwa (ustawa) jest w okresie wdrożeniowym. Podmioty mają czas na wpis do wykazu do 3 października 2026 r., na wdrożenie obowiązków do 3 kwietnia 2027 r., a pierwsze obowiązkowe audyty podmiotów kluczowych mogą przypadać dopiero na 3 kwietnia 2028 r. #OchronaDanych #Cyberbezpieczeństwo #Nadzór

14371
telex Jul 10

A legtöbb magyar cég teljesítette a június 30-i határidőt a kiberbiztonsági audit elvégzésével, amelyet a NIS2 uniós irányelv tett kötelezővé, de sokan még nem tudják, hogy érintettek, és több szervezet bejelentkezési kötelezettségét sem teljesítette, ami a hatósági ellenőrzés során bírságot vonhat maga után. #kiberbiztonság #audit #NIS2

telex.hu
A legtöbb cégnél lezajlott határidőre a kiberbiztonsági audit, de sokan még azt se tudják, hogy érintettek
16617
Rzeczpospolita Jul 9

Artykuł omawia, jak rosnąca cyfryzacja przedsiębiorstw prowadzi do zwiększonych wymagań w zakresie cyberbezpieczeństwa, które stają się kluczowym elementem zarządzania ryzykiem i efektywnością operacyjną w kontekście geopolitycznym i nowoczesnej gospodarki. #cyberbezpieczeństwo #cyfryzacja #NIS2

www.rp.pl
Gdzie kończy się efektywność cyfryzacji, a zaczyna rachunek odporności
17213
SILVANO TROTTA OFFICIEL Jul 8

La Commission européenne a saisi la Cour de justice de l’UE contre l’Irlande, l’Espagne, la France et les Pays-Bas. Raison : ces pays n’ont pas transposé (intégrée dans leur loi nationale) la directive NIS2 dans les délais. La Commission demande des sanctions financières #NIS2 #CommissionEuropéenne #SanctionsFinancières #IE #ES #FR #NL

475
Sven Clement Jun 30

Cybersecurity isn't just an IT issue anymore. It protects hospitals, transport, energy, communications and public services. Strong oversight today prevents much bigger problems tomorrow. 🛡️ #Cybersecurity #NIS2 #Cybersecurity #NIS2 #PublicSafety #Nospecificcountrycodesmentioned.

Vecernji.hr Jun 15

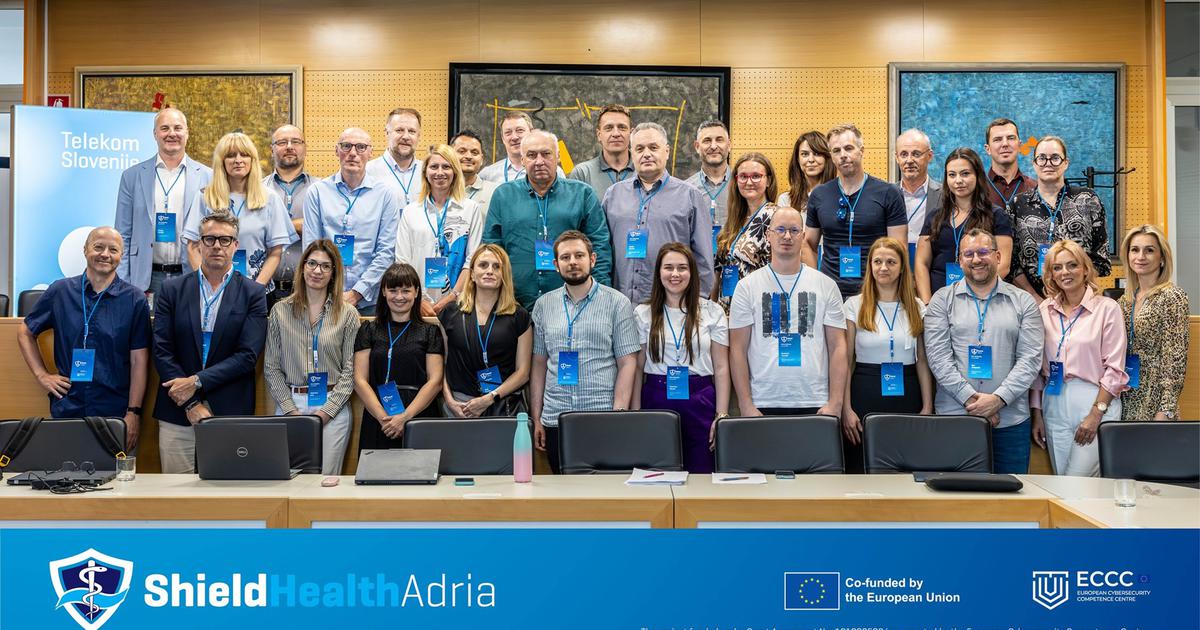
Jedanaest bolnica iz Hrvatske i Slovenije, u okviru europskog projekta ShieldHealthAdria, surađuje s Telekomom Slovenije i Combisom na jačanju kibernetičke otpornosti zdravstvenog sustava kako bi se osigurala sigurnost pacijenata kroz brže prepoznavanje prijetnji i edukaciju zdravstvenih djelatnika, s ciljem usklađivanja s direktivama NIS2 i GDPR. #kibernetičkaSigurnost #zdravstvo #EUprojekti

www.vecernji.hr
Bolnice u Hrvatskoj i Sloveniji jačaju kibernetičku otpornost za sigurnost pacijenata
16087
Delo May 29

Članek obravnava vprašanje digitalne suverenosti v Evropi, poudarja pomen evropskih kibernetskih rešitev, ki se prilagajajo pravnemu okolju EU, ter opozarja na operativne izzive, s katerimi se podjetja soočajo ob implementaciji nove zakonodaje NIS2 in uredbe Dora. #DigitalnaSuverenost #KibernetskaVarnost #EvropskeRešitve

www.delo.si
Kje se hranijo podatki evropskih podjetij in potrošnikov
16124
newsORF.at May 11

Podle nedávné zprávy KSV1870 má mnoho rakouských firem nedostatky v opatřeních proti kybernetickým útokům, přičemž pouze třetina z nich dokáže implementovat svůj plán na snížení kybernetických rizik před zavedením nového zákona o kybernetické bezpečnosti v říjnu 2026, což by mohlo vést k ekonomickým ztrátám. #Cybersicherheit #KSV1870 #NIS2

orf.at
KSV1870: Unternehmen haben Lücken bei Cybersicherheit
11370
Channeltrends Apr 23

Na kulatém stole o kyberbezpečnosti odborníci diskutovali o zpomalující dominanci ransomwarových útoků a nárůstu sofistikovaných metod útoků, včetně využívání umělé inteligence a státem podporovaných aktivit, přičemž se zdůraznila potřeba systematické přípravy firem na regulace jako NIS2 a aktivní správy bezpečnostních opatření. #KybernetickáBezpečnost #Ransomware #UměláInteligence

www.channeltrends.cz
Kulatý stůl o kyberbezpečnosti: Ransomware přestává hrát prim - Channeltrends
12590
Channeltrends Mar 16

Kyberútoků v Česku přibývá, což klade vysoké nároky na firmy, které se musí přizpůsobit novému zákonu o kybernetické bezpečnosti a nařízení DORA, přičemž pouze dodržování regulací nestačí k zajištění skutečné bezpečnosti, je třeba rozvíjet schopnost rychle detekovat a reagovat na útoky. #kybernetickábezpečnost #NIS2 #DORA

www.channeltrends.cz
Kyberútoků v Česku přibývá. Samotné NIS2 a DORA ale firmy nespasí - Channeltrends
16843
BusinessInfo.cz Mar 12

Počet kybernetických incidentů v Česku v lednu 2026 dosáhl rekordních 32, což zdůrazňuje urgentní potřebu firem a institucí zaměřit se nejen na plnění regulací jako NIS2, ale především na schopnost rychlé detekce a reakce na útoky, jelikož samotná legislativa je neochrání před sofistikovanými hrozbami. Odborníci varují, že kybernetická bezpečnost by měla být strategickou prioritou vedení organizací, nikoli pouze technickým problémem v rukou IT oddělení. #kyberbezpečnost #digitálníodolnost #regulace

www.businessinfo.cz
Kyberútoků přibývá. Samotná NIS2 firmy neochrání, slabinou jsou reakce na atak | BusinessInfo.cz
16246