WRLD

Search

#DDoS
ANSA.it 3w

Il ransomware continua a rappresentare il tipo di attacco informatico con il maggiore impatto a breve termine nell'UE, influenzato da tensioni geopolitiche e da una predominanza di attacchi DDoS, secondo il rapporto dell'Enisa sul panorama delle minacce in Europa per il 2026. #ransomware #cybersecurity #minacceinformatiche
www.ansa.it
Il ransomware minaccia cyber con il maggiore impatto in Ue
8088
Delo 3w

Med zaključkom parlamentarnih volitev v Rusiji je predsednica volilne komisije Ela Pamfilova sporočila, da so zaznali več kot tisoč kibernetskih napadov DDoS na volilno infrastrukturo, medtem ko je Moskva utrpela posledice obsežnega ukrajinskega napada z droni, ki je povzročil smrt dveh in ranitev šestih oseb. #volitve #Rusija #kibernetskiNapadi

www.delo.si
Ruske volitve tarča napadov
9839
Ella Pamfilova 3w

"Plus d'un millier d'attaques DDoS ont été enregistrées contre les infrastructures russes impliquées dans le processus électoral"

La Russie dénonce "plus d'un millier" d'attaques informatiques pour perturber les législatives
www.lalibre.be
8681
La Libre.be 3w

La Russie a signalé avoir subi plus d'un millier d'attaques informatiques visant à perturber les élections législatives, principalement orchestrées par des groupes étrangers, selon la Commission électorale. #Cyberattaques #ÉlectionsRusses #DDoS

www.lalibre.be
La Russie dénonce "plus d'un millier" d'attaques informatiques pour perturber les législatives
8681
Ella Pamfilova 3w

« Plus d’un millier d’attaques DDoS ont été enregistrées contre les infrastructures russes impliquées dans le processus électoral »

La Russie affirme avoir été la cible de plus d’un millier d’attaques informatiques visant à perturber les législatives
www.lesoir.be
siol.net
Pedro Acosta zmagal na VN Avstrije za prvo slavje v SP
6945
L
Le Soir 3w

La Russie a signalé avoir été la cible de plus d'un millier d'attaques informatiques visant à perturber les élections législatives. #Cyberattaque #ElectionsRusses #DDoS

www.lesoir.be
La Russie affirme avoir été la cible de plus d’un millier d’attaques informatiques visant à perturber les législatives
6945
ZEIT ONLINE Aug 31

Nach Cyberangriffen auf Behörden und Firmen haben Ermittler drei Verdächtige, darunter zwei Jugendliche, ausgemacht, die zur Gruppe SharkNet gehören und DDoS-Angriffe auf Webseiten durchführten. #DDoSAngriffe #Cyberkriminalität #Erpressung

www.zeit.de
DDoS-Angriffe auf Verwaltungen: Verdächtige nach Cyberattacken auf Behörden und Firmen ermittelt
11706
Rzeczpospolita Aug 10

Zakład Ubezpieczeń Społecznych (ZUS) poinformował o problemach z dostępem do swojej strony internetowej oraz platformy PUE/eZUS, które są wynikiem ataku DDoS, który rozpoczął się rano 10 sierpnia 2026 roku. #ZUS #cyberatak #DDoS

www.rp.pl
ZUS zaatakowany. Problemy z dostępem do strony i platformą PUE/eZUS
9431
Rafał Otoka Frąckiewicz Aug 7

Nie do wiary, ale to nie Kierwiński wysadził rzadowe serwery atakiem DDOS. Ukraina walczy do końca starajac sie wciągnąc w wojnę już nie tylko NATO ale i Bliski Wschód. Trump urzązł w Iranie i oddał inicjatywę Teheranowi. W Azji Mniejszej powstał sojusz antyizraelski. A to tylko #Ukraina #wojna #BliskiWschód #UA #US #IR #IL

236
rmf24.pl Aug 6

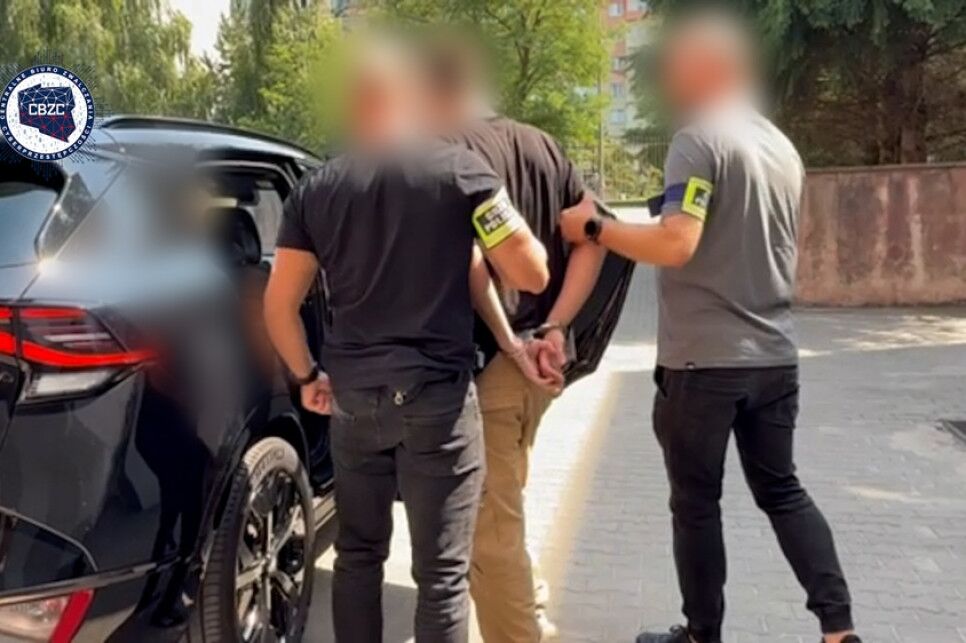
Dwaj młodzi hakerzy zostali aresztowani przez policję za oferowanie narzędzi do ataków DDoS, które prowadziły do poważnych zakłóceń w działaniu systemów informatycznych, a sąd w Bydgoszczy zdecydował o tymczasowym aresztowaniu jednego z nich, podczas gdy drugi musi regularnie meldować się na policji, grożąc im do 8 lat więzienia. #cyberprzestępczość #DDoS #złośliweoprogramowanie

www.rmf24.pl
Dwaj młodzi hakerzy w rękach policji. Jak działali?
10622
John Bingham Jul 31

UPDATE 12:50. Przez chwilę na chwilę wstało, teraz znowu leży. Największy DDoS na strony rządowe w historii RP przeprowadził rząd RP. #DDoS #Polska #Cyberbezpieczeństwo

13355
Niebezpiecznik Jul 31

Ale... szukając pozytywów: przynajmniej teraz wiemy, że jeśli chcemy zDDoS-ować jakieś wrogie Polsce serwisy, to wystarczy jak RCB podeśle do nich linka w alercie :-D Ja: potrzebujemy krajowych zdolności cyber do skutecznego ddosowania wrogów Mama: mamy RCB-DDOS-botnet w domu #cyberbezpieczeństwo #RCB #DDoS

13355
Profesor Pingwin Jul 31

dotarliśmy do zdjęcia rosyjskiego hakera (pseudonim Bobas), który dzisiaj przeprowadził zmasowany atak DDoS na polskie strony rządowe https://t.co/1kbEflsYMo #DDoS #CyberSecurity #Hacker

17137
Piotr Müller Jul 31

Co to za amatorzy! Po wczorajszej kompromitacji w sprawie systemów powiadamiania w sytuacji zagrożenia ekipa @MKierwinski wpadła na pomysł wysłania alertu RCB z linkiem do rządowych stron. Niestety są takimi amatorami, że nawet nie zabezpieczyli odpowiednio przepustowości serwerów i sami wywołali de facto atak DDoS. Serwis z wielu miejsc nie jest dostępny. Naprawdę prośmy, aby żadna poważna tragedia w kraju się nie wydarzyła, bo ta ekipa amatorów wszystko położy. Jako @RozwojPlus wystąpimy z pytaniami kto dokładnie podjął decyzję o wysyłce oraz czy była przeprowadzona analiza przepustowości serwerów na te okoliczność. #RCB #Bezpieczeństwo #Kryzys

14655
Adrian Cristian Jul 23

About the last cyber-attack.. Normal firewall vs my hardware firewall ( Neural Guardian) Attack Type,Enterprise Firewall (Reactive),Neural Guardian (NG) (Deterministic) DDoS / Flood,Saturates CPU/RAM via inspection,Hardware Cutoff: DMA throughput limit Brute Force,Log-based & Rate-limiting (Slow),Invisibility: No login exposed on bus Malware,Signature scanning (Vulnerable to Zero-Days),Vector Matching: Isolate on entropy mismatch MiM (Man-in-the-Middle),Relies on handshake verification,Physical Integrity: TDR impedance monitoring Why this is a "Game Over" for traditional security: DDoS: While firewalls struggle to parse millions of packets, NG acts like an electrical circuit breaker. Once the hardware DMA bandwidth is hit, it physically disconnects the flow. It doesn't "try" to filter; it just stops the traffic. Brute Force: In an enterprise firewall, there's always a login page or an exposed service. NG moves the management to an OOB (Out-Of-Band) tunnel that doesn't even exist on the data plane. You can't attack what you can't reach. Malware: Firewalls look for "known bad guys" (signatures). NG looks for "weird behavior" (Vectorial Footprinting). If the data entropy doesn't match the established baseline, it's purged instantly by the pipeline. MiM (Man-in-the-Middle): This is the killer feature. Firewalls hope for secure handshakes. NG uses TDR (Time Domain Reflectometry) to scan the physical integrity of the wire. If a hacker even touches the cable to insert a tap, the impedance change alerts the system before the first byte is sniffed. Bottom line: We are moving from Software-Managed Security (which assumes chaos) to Hardware-Encoded Integrity (which enforces order).

118
Rzeczpospolita Jul 3

Polska, wykorzystując elitarne technologie AI, takie jak model GPT-5.5 Cyber od OpenAI, stara się wzmocnić swoje cyberbezpieczeństwo w obliczu rosnącej fali ataków ransomware i DDoS; jednak lokalne samorządy i przedsiębiorstwa komunalne borykają się z brakiem funduszy oraz specjalistów, co prowadzi do rezygnacji z dotacji na ochronę przed cyberzagrożeniami. #cyberbezpieczeństwo #AI #ransomware

www.rp.pl
Elitarne AI w Warszawie, cyfrowy paraliż na prowincji
11290
BFMTV Jun 1

Les autorités néerlandaises ont démantelé un réseau criminel de 17 millions d'appareils zombies, utilisés pour des attaques par déni de service, grâce à une opération conjointe entre la police et le Centre national de cybersécurité. #Cybersécurité #Botnets #DDoS

www.bfmtv.com
17 millions d’appareils zombies: un des plus grands réseaux de botnets, utilisé à des fins criminelles, a été démantelé par les autorités néerlandaises
18505
A
AD May 11

DigiD ondervindt momenteel storing, wat resulteert in duizenden meldingen van inlogproblemen en foutmeldingen voor gebruikers van zowel de app als de website, volgens een woordvoerder van Logius, die bevestigt dat er geen sprake is van een DDoS-aanval. #DigiD #inloggen #storing

www.ad.nl
DigiD kampt met storing, duizenden meldingen van inlogproblemen
10173
ITBiz.cz Apr 28

V březnu 2026 v České republice došlo k zásadní změně v kybernetických hrozbách, kdy cílené průniky do systémů nahradily DDoS útoky, přičemž závažnost incidentů vzrostla na nejvyšší úroveň za poslední měsíce, což vyžaduje důraz na zabezpečení a nepřetržitý monitoring ze strany organizací. #kybernetickabezpečnost #průnikysystémů #hrozby

www.itbiz.cz
Kybernetické hrozby v ČR mění tvář - průniky do systémů vytlačují DDoS, závažnost útoků roste
16179