WRLD

Niebezpiecznik

Niebezpiecznik

niebezpiecznik dev.wrld.org
Mentions and quotes
Mention
Niebezpiecznik 3h

Niebezpiecznik stated that the movement of Russian bots dropped dramatically after the third bombing of Yandex's server rooms. He noted that this referred to crawler bots, not social media accounts, such as the account of user Mariusz092727. According to the author, Cloudflare described this traffic as known automata used for spam and brute force attacks via HTTP. Niebezpiecznik allowed for the possibility that accounts used for conducting influence operations on social media were hosted in Yandex data centers, but he assessed that the bombings would have little to no impact on Russian hybrid operations. He added that missiles striking data centers are more effective than anti-spam systems. #Yandex #boty #spam (translated)

1712
Niebezpiecznik 1w

Niebezpiecznik wrote that Wakacje.pl informed customers about a breach in which the perpetrators had obtained their personal data, including passport information. The author added that a joke about an attack targeting an industry other than healthcare would not be funny. https://t.co/BoylpFoj3s #cyberbezpieczeństwo #hacking #daneosobowe (translated)

12186
Niebezpiecznik 1w

This was just what this series was missing: ALAB is back in the game, searching for those responsible for its leak from its infrastructure. And demands that UODO appoint experts 🫠 What absolute cinema. #seriale #ALAB #UODO (translated)

13585
Niebezpiecznik 2w

Proszę pani, nie mam pracy domowej, bo mój agent AI uciekł z sanboksa i przez noc atakował serwery rzadowe, zamiast pracować nad wypracowaniem. #AI #technologia #praca

14930
Niebezpiecznik Aug 24

Niesamowita historia: Słowacy właśnie znaleźli w fotoradarach backdoora (z możliwością sterowania przez 🇷🇺 rosyjskie numert tel.) i masę innych błędów. Czy chodziło o "operację służb specjalnych" czy to może zwykła kompilacja nieudolności oraz braku wyobraźni? Tłumaczymy to tu: https://t.co/D6kMjGbWE8 PS. Żeby było śmieszniej, każdy mógł zobaczyć to co widzi jeden z tych fotoradarów. Bo został podpięty do internetu i od marca był na Shodanie... #Słowacja #Bezpieczeństwo #Technologia

12677
Niebezpiecznik Aug 19

Kiedy do jazdy po Mecie dołącza się Google - w najgorszy możliwy sposób :D To screen zrobiony przez naszego czytelnika Wojtka, który podczas lektury artykułu na @SpidersWebPL krytykującego Facebook za scamerskie reklamy zobaczył ...scamerskie reklamy Google :D https://t.co/TZzOFoN502 #Google #Facebook #scam

15990
Niebezpiecznik Aug 18

Rafał @RBrzoska znów czołgiem po Mecie i Facebooku. I słusznie! Reklamy z jego wizerunkiem wróciły. Napisał więc posta, w którym wymienił z nazwiska wysoko postawionych polskich pracowników Mety. I Meta się oburzyła, że jak tak można, że zagraża to pracownikom. No ale dane były publicznie dostępne na LinkedIN... Tu opisujemy całość perypetii aż od 2024 roku, czyli pierwszych scamerskich reklam, przez wyroki sądowe, aż po pełne oświadzcenie Mety. A jako wisienka na torcie - scamerska reklama z Piotrkiem :D https://t.co/Kxeu343qsn #RafałBrzoska #Meta #Reklama

22582
Niebezpiecznik Aug 17

Zazwyczaj na Niebezpieczniku informujemy o smutnych sprawach, ale dziś informujemy o sprawie wyjątkowo smutnej. Wczoraj odszedł Paweł "kravietz" Krawczyk, jeden z pionierów polskiego IT security i prawdziwy hacker w dobrym tego słowa znaczeniu. Paweł zawsze chętnie dzielił się wiedzą, inspirował setki osób i swoimi działaniami oraz kodem realnie wpłynął na stan polskiego cyberbezpieczeństwa. Był też mocno zaangażowany w budowę krakowskiej społeczności bezpieczników i aktywnie udzielał się w sieci. Lata temu na stronie https://t.co/011K6Kp69U, ostatnio także na Twitterze i Mastodonie. Pawła możecir pożegnać 21 sierpnia o 13:00 w kaplicy na cmentarzu w Batowicach (ul. Reduta w Krakowie). Pracowałem z Pawłem ramię w ramię przez kilka lat. Przegadaliśmy wiele wieczorów i nocy. Przez ostatnie 20 (!) lat dyskutowalismy o różnych tematach. Jego spojrzenie na wiele kwestii było nieszablonowe i dające do myślenia. Będzie mi Pawle brakować tych skłaniających do poszerzenia horyzontu rozmów. dpd timeout ipsec down Do zobaczenia po drugiej stronie tunelu Kravietz! -- Piotrek #Cyberbezpieczeństwo #ITsecurity #PamiętamyKravietza

16705
Niebezpiecznik Aug 13

PESEL można zastrzec ❌ bez aplikacji mObywatel. Wystarczy wejść na https://t.co/ynKuyLBDpQ i zalogować się profilem zaufanym albo swoim bankiem. Można też zastrzec w urzędzie gminy. #PESEL #Zastrzeżenie #Bezpieczeństwo

11779
Niebezpiecznik Aug 12

Posłuchajcie rady wicepremiera @KGawkowski i zastrzeżcie sobie PESEL. Chociaż pewnie większość z Was ma go już zastrzeżonego od dawna. Niestwty nic więcej sensownego nie da się zrobić w Polsce, kiedy wyciekną wasze dane medyczne (albo inne, które PESEL zawierają) Jeśli przed kwietniem 2024 byliście u lekarza, to przypomnijcie sobie u którego. Możecie zapytać go czy korzystał z systemu MyDr. A jeśli tak, to przypomnijcie sobie jakie dane mu podawaliście. To nie oznacza, że lekarz faktycznie wpisał te wszystkie dane (np. niektórzy nie wpisują adresu) no ale to jest wasz "worst case scenario". Na koniec trzymajcie kciuki, żeby być w tej części pacjentów, do której atakujący nie uzyskał dostępu. #PESEL #BezpieczeństwoDanych #OchronaDanych

14137
Niebezpiecznik Aug 9

Ciekawe czy te drzwi są ekranowane. Bo jeśli nie, to już jest za późno :) https://t.co/VVAFrUF2jj #drzwi #bezpieczeństwo #technologia

15565
Niebezpiecznik Aug 8

Uwaga na 🚨 poważny błąd w MacOS - jeśli macie aktywne udostępnianie ekranu to ktoś może siwy Wam zalogować na dowolne ❗️konto bez znajomości hasła. #MacOS #Bezpieczeństwo #Hacker

12855
Niebezpiecznik Aug 5

Nie mogłem włączyć 🚨 syren alarmowych, bo utknąłem w korku. "W jednym powiecie dyżurny nie zdążył dojechać do urzędu, w drugim nie usłyszał SMS-a i się nie obudził, w trzecim czekał, aż dodzwoni się do przełożonego. Do powiatu biłgorajskiego, gdzie rakieta Ch-101 spadła na pole w Tarnawie-Kolonii, polecenie włączenia syren przyszło mailem cztery minuty po wybuchu - ustaliła Wirtualna Polska." Tym się chyba powinna zająć prokuratura. Czy ktoś wreszcie zrobi porządek z polskim systemem ostrzegania przed zagrożeniami? Coś, co powinno być niezawodne, jest tak zawodne jak rozkład PKP albo fachowiec, który mówi że na pewno będzie jutro rano. ❌ Schronów nie ma. ❌ Syren na czas nie ma. A jak są to ❌ komunikatu z powodem nie ma. Dobrze że w cyber się jakoś trzymamy (choć nie dotyczy to urządzeń polityków...). O tym jak naprawić/poprawić Alert RCB i system ostrzegania nagraliśmy krótki film: 🟢Zobaczcie: https://t.co/uL4tTMhSD1 Jest tam o rozwiązaniu które mogłoby przyspieszyć ostrzeganie Polaków (a może nawet zastąpić syreny, na wypadek gdyby dyżurny stał w korku). #Bezpieczeństwo #Ostrzeganie #Polska

12867
Niebezpiecznik Aug 3

🚨 Żabka zhackowana. Sieć sklepów potwierdziła nam, że doszło do nieautoryzowanego dostępu do infrastruktury. Co wyciekło i czy ma to związek z błędnie naliczanymi w sklepach rabatami? Przeczytajcie naszą analizę: https://t.co/9oGOHzFdf3 https://t.co/23HVGoQa3g #cybersecurity #hack #wyciekdanych

14643
Niebezpiecznik Aug 3

⚠️ Żabka została zhackowana! I to poważnie. Wyciekły dane osobowe pracowników i partnerów, którzy mieli dostęp i konta na infrastrukturze Żabki. Prawdopodobnie wyciekły też dane części klientów bo atakujący mieli też uzyskać dostęp do kodu źródłowego (kilkadziesiąt repozytoriów) oraz dokumentacji i danych z różnych krytycznych systemów oraz serwerów, z których część dane klientów przetwarzało. To wygląda na naprawdę poważny i głęboki atak... :( Jeśli korzystacie z jakichś usług Żabki: 🐸 zmieńcie hasła w każdym miejscu w którym mieliście takie samo jak do Żabki 🐸 uważajcie na komunikację "od Żabki", oszuści wciąż mogą mieć dostęp i możliwość wiarygodnych prób kontaktu 🐸 nie instalujcie poprawek do aplikacji Nie wiemy czy problem z rabatami w sklepach Żabki jest powiązany z atakiem. Więcej szczegółów podamy później - czekamy na odpowiedź Żabki na nasze pytania. Zaobserwujcie nas aby nie przegapić kolejnych informacji. #Cybersecurity #DataBreach #Zabka

17241
Niebezpiecznik Jul 31

Ale... szukając pozytywów: przynajmniej teraz wiemy, że jeśli chcemy zDDoS-ować jakieś wrogie Polsce serwisy, to wystarczy jak RCB podeśle do nich linka w alercie :-D Ja: potrzebujemy krajowych zdolności cyber do skutecznego ddosowania wrogów Mama: mamy RCB-DDOS-botnet w domu #cyberbezpieczeństwo #RCB #DDoS

13355
Niebezpiecznik Jul 27

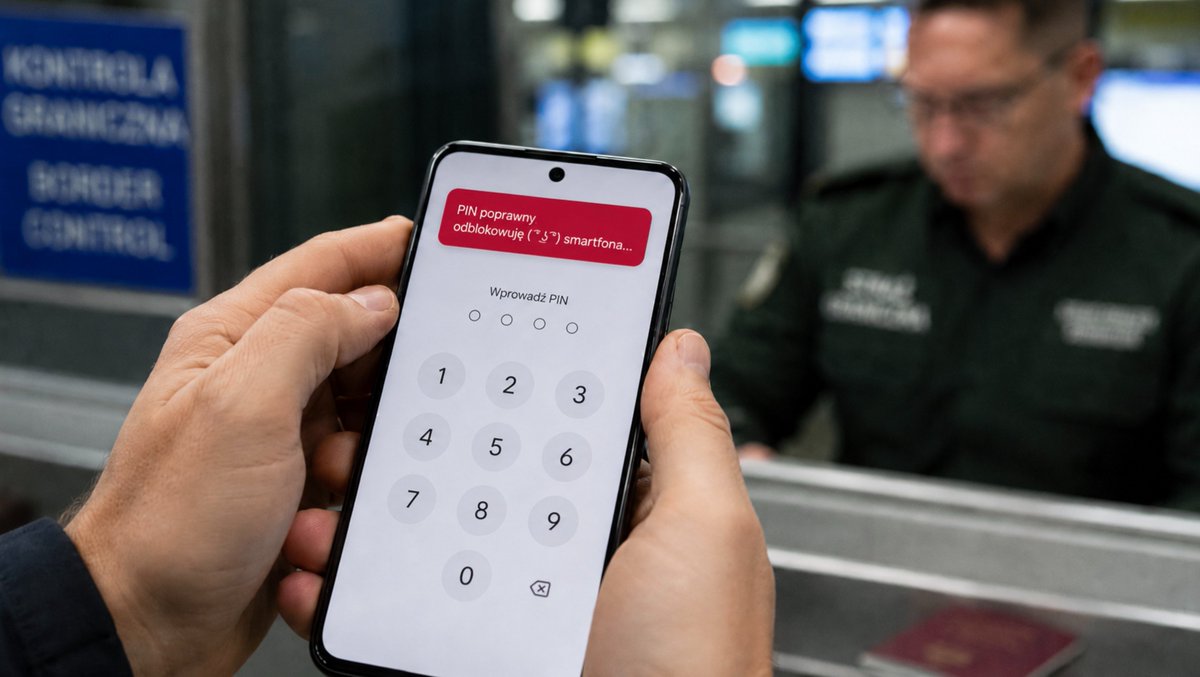
Został ❌ zatrzymany do kontroli granicznej i poproszono go o odblokowanie smartfona. Podał pogranicznikom kod, który zamiast odblokować telefon, skasował jego zawartość. 🤌 Teraz może trafić do więzienia za "niszczenie dowodów"...🥶 Tak, straż graniczna wielu krajów może więcej niż policja. Dlatego w dzisiejszym artykule radzimy, co powinniście zrobić PRZED wylotem do innego kraju ze swoim smartfonem, jeśli cenicie sobie prywatność. No i jak ustawić takie hasło "samozniszczenia". Link w poście niżej ↓ #bezpieczeństwo #prywatność #technologia

13130
Niebezpiecznik Jul 10

Zaktualizowaliśmy nasz artykuł o listę polskich polityków, którzy głosowali za zgodą na powrót masowego skanowania prywatnej komunikacji użytkowników przez platformy. Wymieniamy też firmy, które przyznały się, że z Chat Control korzystały, kiedy obowiązywał. Czy teraz znów będą? To dobre pytanie! X jest jedną z nich -- a pełna lista firm tutaj: https://t.co/iRupldpPRn #Polityka #Prywatność #Technologia

16023
Niebezpiecznik Jun 13

Co tu się odjaniepawliło? 🤯 Rząd USA kazał Anthropicowi zablokować dostęp do najmocniejszych modeli (Fable i Mythos) wszystkim cudzoziemcom 🫣 i dotyczyć miało to też pracowników Anthropica. Wobec braku możliwości weryfikacji narodowości użytkowników Anthropic zdecydował ❌ zabrać dostęp do Fable i Mythosa wszystkim na świecie. Amerykanom też. To chyba pierwszy raz jak rząd USA zabrania korzystania z upublicznionego modelu. I jak widać cenzura jest skuteczna... Niewiarygodne! #AI #Cenzura #Technologia

19906
Niebezpiecznik May 29

Apple ❌ zignorowało zgłoszenie dziury (0day). Więc jejznalazca użył tej dziury do podpięcia się pod video calla pracowników Apple oceniających zgłaszane dziury. I załączył zgłoszenie dziury jeszcze raz, ale ze screenshotem z tego video calla 🤭 Epickie! No ale Apple nie miało poczucia humoru i zaczęło mu grozić prawnikami 🤡 #Apple #Security #CyberSecurity

20661