The article describes how an anonymous user of a social media platform became concerned about the unauthorized possession of personal data of Warsaw residents, which prompted a politician to intervene with the head of the UODO to verify compliance with data protection regulations. #RODO #ochronadanych #Polska (translated)

Kara za nagrywanie sąsiadów i drogi publicznej Mężczyzna z Mazowsza został ukarany przez Urząd Ochrony Danych Osobowych za niewłaściwe wykorzystywanie przydomowego monitoringu. Kamera, która miała chronić jego posesję, nagrywała również sąsiadów oraz drogę publiczną. Mimo wcześniejszego nakazu zaprzestania nagrywania mężczyzna kontynuował je przez kilka miesięcy, a zarejestrowane materiały przesyłał policji, m. in. w związku ze zgłoszeniami dotyczącymi wykroczeń drogowych. UODO uznał, że prywatny monitoring nie może służyć do rozstrzygania konfliktów sąsiedzkich, i nałożył na właściciela karę w wysokości 1470 zł. #OchronaDanych #Monitoring #Prawo
W związku z nieuprawnionym ujawnieniem danych osobowych i wizerunku funkcjonariuszy przez Michała Sopińskiego, posła Janusza Cieszyńskiego oraz użytkowników portalu X Dyrektor Generalna SW złożyła zawiadomienie do Prezesa @UODOgov_pl #OchronaDanych #Bezpieczeństwo #Prawo
Ochrona bezpieczeństwa i prywatności funkcjonariuszy Służby Więziennej to nasz bezwzględny obowiązek. Dyrektor Generalna SW złożyła zawiadomienie do Prezesa UODO w związku z nieuprawnionym ujawnieniem danych osobowych i wizerunku funkcjonariuszy przez Michała Sopińskiego, posła Janusza Cieszyńskiego oraz użytkowników portalu X. Przypominam: bezprawne przetwarzanie i publikowanie danych osobowych funkcjonariuszy jest przestępstwem (art. 107 ustawy o ochronie danych osobowych) zagrożonym karą do 2 lat pozbawienia wolności. Nie ma zgody na łamanie prawa kosztem ludzi, którzy codziennie dbają o bezpieczeństwo państwa. https://t.co/UdB4AXmf8z #Bezpieczeństwo #Prywatność #OchronaDanych
Prezes Urzędu Ochrony Danych Osobowych, Mirosław Wróblewski, zauważył, że niektóre firmy wolą płacić kary za naruszenia związane z danymi, zamiast inwestować w cyberbezpieczeństwo, co stawia Polskę w trudnej sytuacji z powodu rosnącej liczby ataków. #cyberbezpieczeństwo #daneosobowe #UODO
‼️WAŻNE‼️ ⚠️Radosław Piesiewicz sprzedał też firmie powiązanej z gangsterami Wasze dane. ⚠️W opisanej przez nas z @MichalFuja umowie @pkolpl zobowiązał się co miesiąc przekazywać Zondacrypto dane wszystkich osób obserwujących profil TeamPL na Facebooku. ⚠️To jest sprawa do natychmiastowej interwencji @UODOgov_pl https://t.co/RDvMDqd6LE #bezpieczeństwo #daneosobowe #interwencja

Do Urzędu Ochrony Danych Osobowych wpłynęły setki zgłoszeń dotyczących wycieku danych pacjentów po cyberataku na MyDr, który może dotyczyć nawet 18,8 milionów osób i ponad 12 tysięcy placówek medycznych, a nowe zgłoszenia wciąż napływają. #DaneOsobowe #MyDr #UODO
Policja zabezpiecza dane, a UODO prowadzi kontrolę w prywatnej firmie MyDr. Wnioski systemowe po incydencie są jasne - zwiększenie odpowiedzialności podmiotów, które przetwarzają dane, oraz rozszerzenie obowiązków tych, które obracają danymi masowo – niezależnie od tego, jak są https://t.co/jYmtgYMEaH #ochronadanych #UODO #MyDr #PL
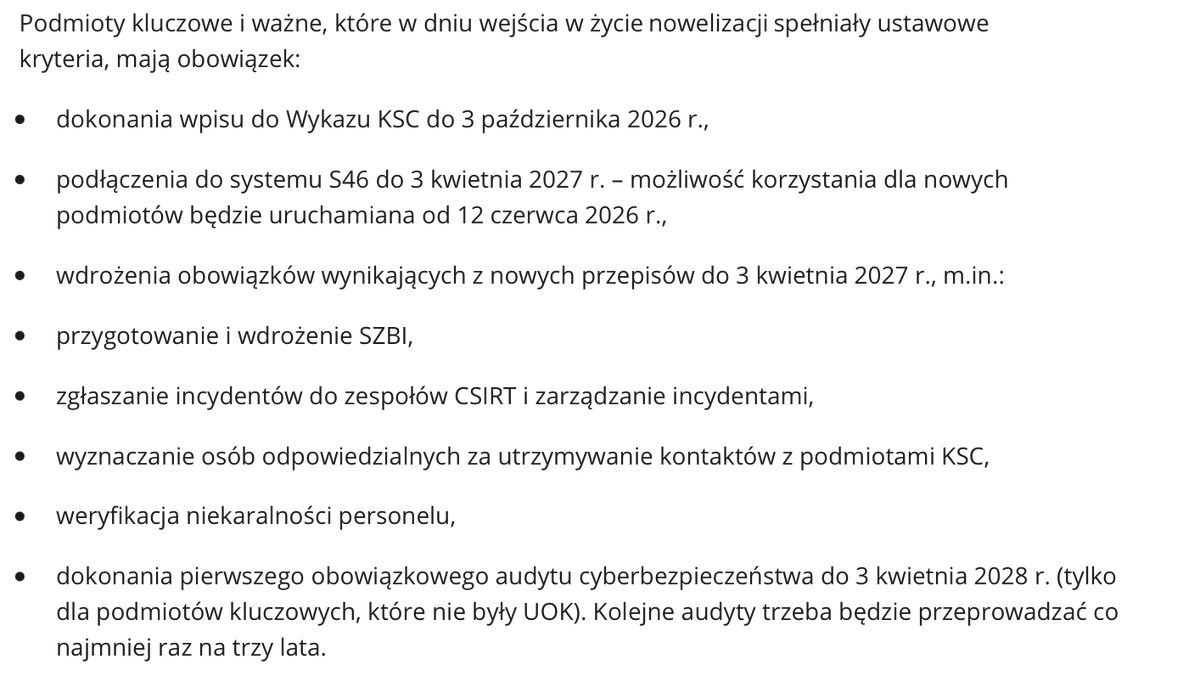
Skala wycieku jest katastrofalna. Jak to możliwe, że prywatny procesor zgromadził dane zdrowotne blisko 19 mln ludzi i stał się ogólnokrajowym punktem koncentracji ryzyka, a żaden z systemów nadzoru nie uruchomił wcześniej wymogów, audytu ani mechanizmu monitorowania koncentracji? #RODO nie tworzy centralnego rejestru koncentracji danych. Nie ma mechanizmu: „hej, jeden procesor właśnie przekroczył 5, 10 czy 15 mln kartotek zdrowotnych i traktujemy go od tej chwili jak systemowo istotny podmiot wymagający szczególnego nadzoru”. Oceny ryzyka i dokumentacja pozostają zasadniczo u poszczególnych administratorów i procesorów. Komunikat UODO może brzmieć dziś dość absurdalnie z perspektywy obywatela (prawnie jest poprawny). Urząd mówi tysiącom placówek korzystających z MyDr, że każda jako administrator ma przeanalizować ryzyko, zgłosić naruszenie i zawiadomić pacjentów. To ujawnia słabość zasad ochrony danych i cyberbezpieczeństwa państwa. Z punktu widzenia zarządzania kryzysowego sensowniejsze byłoby równoległe centralne ustalenie zakresu poszkodowanych i jeden komunikat odgórny. Tu ważna uwaga, "stary" NIS/KSC miał poważny brak dotyczącą łańcucha dostaw. W sektorze zdrowia dostarczanie oprogramowania czy usług tysiącom placówek nie oznaczało, że firma stawała się operatorem usługi kluczowej sektora zdrowia. NIS2 miał zaradzić temu problemowi, ale w Polsce nie wdrożono go na czas. Jest BARDZO DUŻE OPÓŹNIENIE. Nowy Krajowy System Cyberbezpieczeństwa (ustawa) jest w okresie wdrożeniowym. Podmioty mają czas na wpis do wykazu do 3 października 2026 r., na wdrożenie obowiązków do 3 kwietnia 2027 r., a pierwsze obowiązkowe audyty podmiotów kluczowych mogą przypadać dopiero na 3 kwietnia 2028 r. #OchronaDanych #Cyberbezpieczeństwo #Nadzór
Nawet sobie nie chce wyobrażać jaki kałszkwał się rozpęta, jak po sieci zaczną fruwać recepty, rozpoznania chorób czy certyfikaty do pisania zwolnień/recept To najpoważniejszy kryzys e-zdrowia w historii Tragiczne też jest to, że przepisy UODO w tym aspekcie "naruszenia" są totalnie nieprzystosowane do skali zdarzenia, one są napisane pod sytuacje, kiedy ktoś wejdzie w dokumentacje nie tego pacjenta, a nie na wyciek 19mln pacjentów... #eHealth #Cybersecurity #PatientPrivacy
Parę słów na temat incydentu w MyDr: - najważniejsze teraz to sprawnie "posprzątać". Dotarły do mnie szokujące informacje jakoby @UODOgov_pl @MiroWroblewski stał na stanowisku, że informować powinna każda z przychodni korzystających z systemu MyDr. W sytuacji w której wszystkie https://t.co/fP2tHjHIqz #MyDr #UODO #zdrowie #PL

Żabka zgłosiła służbom i Prezesowi UODO cyberatak na system wymiany informacji z franczyzobiorcami. Firma zapewnia, że dane transakcyjne (https://t.co/cDyRnlSzIp. paragony) oraz aplikacja „Żappka” nie zostały naruszone. #cyberatak #Żabka #UODO #FR
Prezes UODO Mirosław Wróblewski zwrócił się do Ministerstwa Zdrowia z petycją o regulację dostępu do smartfonów dla pacjentów na zamkniętych oddziałach psychiatrycznych, wskazując na ryzyko naruszenia danych osobowych oraz prywatności pacjentów w związku z możliwością publikacji treści w mediach społecznościowych. #Smartfony #DaneOsobowe #PrawaPacjenta
Właściciel posesji został ukarany kwotą 26 711 zł za ignorowanie decyzji Prezesa Urzędu Ochrony Danych Osobowych dotyczącej demontażu kamer monitoringu, które naruszały prywatność sąsiadów i rejestrowały publiczne drogi. #DaneOsobowe #UODO #Prywatność
Mało kto zauważył, ale stosowanie w autobusach monitoringu z zapisem dźwięku jest nielegalne i łamie ustawę o RODO. cc: @UODOgov_pl https://t.co/lRSrFMCZZm #RODO #prawo #monitoring

Prezes Urzędu Ochrony Danych Osobowych nałożył karę w wysokości ponad 26 tys. zł na właściciela posesji za nieprzestrzeganie decyzji nakazującej usunięcie kamer monitoringu skierowanych na sąsiednie posesje oraz drogę publiczną, co naruszało prywatność mieszkańców. #DaneOsobowe #UODO #Monitoring
Liczba zgłoszeń naruszeń danych osobowych do Urzędu Ochrony Danych Osobowych w Polsce wzrosła w ubiegłym roku do rekordowych 22 tysięcy, co prezes UODO Mirosław Wróblewski łączy z rosnącą liczbą cyberzagrożeń oraz potrzebą lepszej edukacji pracowników w zakresie zabezpieczeń. #cyberbezpieczeństwo #UODO #cyberzagrożenia

@Arlukowicz Samo podejrzenie posiadania i kolportowania wrażliwych danych medycznych powinno uruchomić z urzędu Prokuraturę, UODO i Izbę Lekarską. Dane medyczne, podobnie, jak materiały z Pegasusa, mogą posłużyć do szantażowania polityków i polityczek. Poza ustalonych lekarzem w krąg osób #DaneMedyczne #Prokuratura #Bezpieczeństwo #PL
Sprawa afery z koordynatorem SOR, byłym członkiem KO jest bardzo prosta to rozwikłania. Pierwsza osoba oskarżona o korzystanie z tzw. saloniku VIP powinna wystąpić do UODO o interwencję w sprawie nielegalnego przetwarzania danych medycznych przez bliskiego kolegę @MWosPL . Wtedy zrobi się ciekawie. #Polska #Polityka #Prawo





