WRLD

Search

#Kundendaten
VolkerKetzer 1w

VolkerKetzer described the case of a man whose private cell phone number, email address, and home address were exposed in a hack of a customer database in 2020. Although the man was aware of this, he kept his number until 2026. After journalists called him on the number and pointed out the publicly accessible data leak that had been available for six years, he confirmed it. Six days later, he had a new number. VolkerKetzer wrote that the man was not the chief security officer of a company, but rather the vice president of the Federal Intelligence Service and responsible for strategic military intelligence. #Datenschutz #Cybersecurity #Datensicherheit (translated)
13020
Kurier 3w

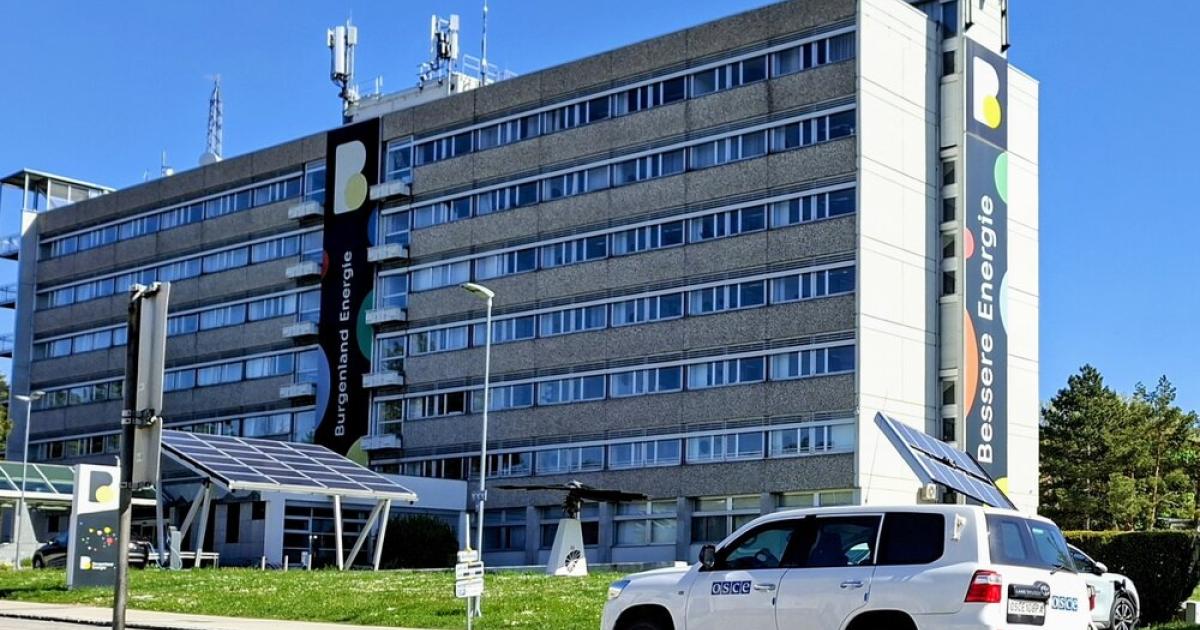
Ein IT-Fehler bei Burgenland Energie hat dazu geführt, dass Kundendaten versehentlich an falsche Personen weitergegeben wurden, was einen betroffenen Pensionisten verunsichert und wütend macht, da er keine Klarheit über die Empfänger seiner sensiblen Informationen erhält. #Datenschutz #BurgenlandEnergie #Kundendaten

kurier.at
Burgenland Energie: Kundendaten gingen an falsche Adressaten
6954
Furkan Yildirim 4w

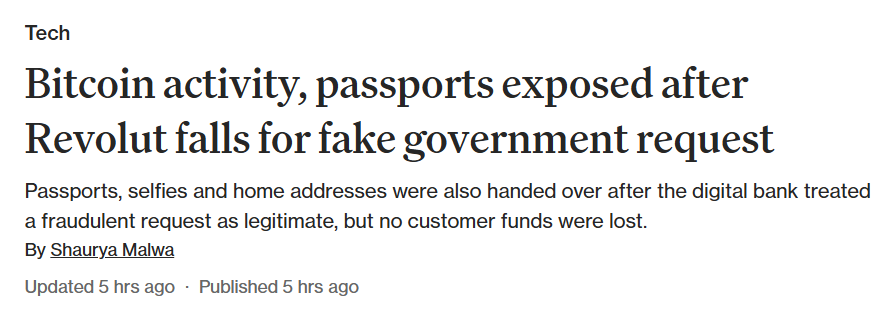
Der nächste große Leak von Kundendaten und persönlichen Informationen. Dieses mal bei Revolut. Es wurden Ausweisdokumente, Selfies und Bitcoin Aktivitäten geklaut. Gefühlt jeden zweiten Tag gibt es gerade solche Meldungen und parallel planen Regierungen digitale IDs und noch größere Datensammlungen. Was kann da bloß schiefgehen? #Datenschutz #Kundendaten #Cybersecurity

12221
Blocktrainer Sep 9

Weil viele gerade fragen: Auf den ersten Blick scheint es so, als könnte der Mailanbieter @brevo_official , den viele Services nutzen, gehackt worden sein. Dadurch konnten die gefälschten Mails offenbar von den echten Absenderadressen verschickt werden. Das bedeutet nach aktuellem Stand aber nicht, dass Trezor oder BitBox selbst gehackt wurden. Vereinfacht gesagt konnten die Angreifer über den kompromittierten Newsletter-Dienstleister gefälschte Newsletter an echte Newsletter-Abonnenten verschicken. Die eigentlichen Systeme und Kundendaten der jeweiligen Anbieter dürften davon sehr wahrscheinlich nicht betroffen sein. Wie gesagt, die Teams arbeiten bereits mit Hochdruck an der Prüfung und sobald es genauere Ergebnisse gibt, teilen wir euch diese natürlich umgehend mit. Aktuell gibt es aber erst mal keinen Grund zur Sorge. #Cybersecurity #Phishing #Newsletter

12474
Alexander Steffen Aug 24

Ein Unternehmen mit 260.000 Kunden, 5 Stabsstellen und 396 Filialen, das Kundendaten ohne einheitliche Software per Excel austauscht, wäre längst pleite. In NRW organisiert man so Abschiebungen. Kein Wunder, dass nur 2 % der Ausreisepflichtigen tatsächlich abgeschoben werden. #Asylpolitik #Deutschland #Kundendaten

13851
Furkan Yildirim Aug 13

Wir leben in dem Jahr, in dem im Wochentakt Kundendaten irgendwo abfließen. Diese Woche Trezor über einen Versanddienstleister, letzte Woche jemand anderes, nächste Woche der nächste. Man gewöhnt sich fast daran, und genau das ist gefährlich. Denn die Angriffe werden jedes Jahr besser. KI schreibt heute Phishing Mails in fehlerfreiem Deutsch, klont eine Stimme aus dreißig Sekunden Audio und durchsucht gestohlene Datensätze automatisch nach den lohnenden Zielen. Was vor ein paar Jahren ein Team über Wochen gemacht hat, erledigt heute ein Skript über Nacht. Und diese Entwicklung steht erst am Anfang. Ausgerechnet in dieser Phase hat die EU angefangen, das vollständigste Verzeichnis über Kryptoanleger aufzubauen, das es in Europa je gab. Seit dem 1. Januar 2026 gilt DAC8, in Deutschland umgesetzt als KStTG. Jede regulierte Börse und jeder Krypto Dienstleister in der EU meldet: Name, Adresse, Geburtsdatum, Steuer ID, Käufe, Verkäufe, Tauschvorgänge, Staking Erträge und die Transfers auf deine eigene Wallet. Die erste Meldung geht im Juli 2027 raus, danach laufen die Daten automatisch zwischen den Mitgliedsstaaten hin und her, über ein zentrales EU Verzeichnis. Dazu kommt die Travel Rule, die seit Ende 2024 gilt. Bei jeder Überweisung zwischen zwei Anbietern wandern Name und Wallet Adresse mit. Ohne Mindestbetrag, ohne Ausnahme. Am Ende steht eine Datenbank, in der Klarname, Wohnanschrift und ungefähre Vermögenshöhe an einer Stelle zusammenlaufen. Für organisierte Kriminalität ist das eine fertige Einkaufsliste. Wer glaubt, dass so ein Verzeichnis dauerhaft dichthält, hat die letzten zehn Jahre nicht verfolgt. Behörden werden gehackt, Dienstleister werden gehackt, Mitarbeiter verkaufen Zugänge. Die Frage ist nur, wann. Und was das real bedeutet, sieht man bereits jetzt. CertiK hat für das erste Halbjahr 2026 52 sogenannte Wrench Attacks bestätigt, also Überfälle, bei denen Menschen körperlich gezwungen wurden, ihre Coins herauszugeben. Im Vorjahreszeitraum waren es 39. Der bestätigte Schaden ist dabei von rund 10 Millionen auf über 124 Millionen Dollar gestiegen. Begründet wird das Ganze mit dem Kampf gegen Geldwäsche. Chainalysis kommt in seinem Bericht für 2025 allerdings auf einen illegalen Anteil von unter 1% des gesamten On Chain Volumens. Für dieses eine Prozent gibt man die Privatsphäre der übrigen 99 auf. Genau da liegt mein Problem mit der ganzen Debatte. Es wird immer so getan, als wäre Datensammeln an sich risikofrei. Dabei ist jeder gesammelte Datensatz nichts anderes als eine Wette darauf, dass ihn niemals jemand stiehlt. Diese Wette haben wir in den letzten Jahren reihenweise verloren, und trotzdem wird der Einsatz jedes Jahr erhöht. Schützt euch selbst. Es macht sonst niemand für euch. #Datenschutz #Krypto #Cybersicherheit

15195
Blocktrainer Aug 13

ACHTUNG! 🚨 Ein Versanddienstleister von @Trezor wurde gehackt, was dazu geführt hat, dass einige Bestell- bzw. Kundendaten geleakt wurden. Kunden aus Deutschland, Österreich oder der Schweiz sind allerdings NICHT betroffen! Trotzdem ist damit zu rechnen, dass in den kommenden Tagen vermehrt Fake- bzw. Phising Mails dazu herumgehen werden. Deshalb seid vorsichtig und tippt NIEMALS eure 12/20 oder 24 Wörter irgendwo ein. Und wir meinen wirklich NIEMALS! #Sicherheit #Hacking #Phishing

12251
Kurier Aug 6

Der Schmuckhändler Frey Wille wurde Anfang August Opfer eines Cyberangriffs, bei dem sowohl Geschäfts- als auch personenbezogene Kundendaten betroffen sind, und der genaue Umfang des Vorfalls wird derzeit untersucht. #Cyberangriff #FreyWille #Datenschutz

kurier.at
Cyberangriff auf Schmuckhändler Frey Wille
11211
Bild Jul 20

Lidl hat eine Datenschutzverletzung bei einem externen IT-Dienstleister bestätigt, wodurch Kundendaten wie Namen, E-Mail-Adressen und Telefonnummern von Kunden in Deutschland, Belgien und den Niederlanden gestohlen wurden, während Passwörter und Zahlungsinformationen sicher bleiben; das Unternehmen warnt vor möglichen Phishing-Angriffen. #Datenschutz #Lidl #Betrug

www.bild.de
Kriminelle greifen Kundendaten ab - Lidl-Kunden im Visier von Betrügern
11254
Bild Jul 13

Nach einem Hackerangriff auf einen externen IT-Dienstleister von Lidl konnten unbefugte Dritte temporär auf eine Datei mit persönlichen Kundendaten zugreifen, weshalb Lidl betroffene Kunden warnt und zu Vorsicht vor möglichem Missbrauch rät. #Lidl #Cyberangriff #Datenschutz

www.bild.de
Kundendaten erbeutet - Lidl warnt nach Hacker-Attacke
16015