Japan has declared a state of emergency in cybersecurity due to large-scale cyberattacks that pose a threat to data security and could affect tens of millions of customers. #kiberdrošība #Japāna #kiberuzbrukumi (translated)
Japan has declared a state of emergency in cybersecurity due to large-scale cyberattacks that pose a threat to data security and could affect tens of millions of customers. #kiberdrošība #Japāna #kiberuzbrukumi (translated)

"Cilvēki apiet ugunsmūrus, kopš tie tika izgudroti deviņdesmitajos gados. Mākslīgais intelekts ir trenēts uz cilvēku radītiem datiem, un tas to dara labāk. Šīs MI sistēmas ir ļoti labas hakerēšanā, un daļu no tā tās, var teikt, dara pašas, jo tām tiek dots mērķis un tās šo mērķi sasniedz ar jebkādiem iespējamiem līdzekļiem, līdzīgi kā cilvēki. Mēs redzam daudz piemēru, kuros MI sasniedz mērķi veidos, kurus mērķa devēji negribēja vai nebija paredzējuši. Vai tā ir MI problēma? Tā ir problēma ar mērķiem. Tā ir problēma ar sistēmām. Tas ir sarežģīti."To komentārā "Pasaules panorāmai" atzīmēja kiberdrošības eksperts un Hārvarda universitātes lektors Brūss Šneiers. #MākslīgaisIntelekts #Kiberdrošība #Progresība
"Tas, kas šeit ir zīmīgi, ka "OpenAI" savos testos modelim lika iegūt datus. Un, kad tas sastapās ar šķēršļiem un nevarēja iegūt nepieciešamos datus, tas nolēma mēģināt izmantot ievainojamības. Mēs neredzējām ļoti dziļu ielaušanos, taču tas ir brīdinājuma signāls: mākslīgā intelekta aģenti, cenšoties sasniegt bieži vien pavisam ikdienišķus mērķus, var ķerties pie sistēmu ievainojamību izmantošanas."Kāpēc aģents, pildot šķietami vienkāršu uzdevumu, vispār ķērās pie sistēmas ievainojamībām, "Pasaules panorāmai" skaidroja kiberdrošības pētnieks Džeks Keibls: #MākslīgaisIntelekts #Kiberdrošība #Progresība
Pēc tikšanās ar nozares vadošajiem uzņēmumiem ASV prezidents Donalds Tramps paziņoja, ka nekādus šķēršļus šīs tehnoloģijas attīstībai neliks. #MākslīgaisIntelekts #Kiberdrošība #Progresība
The article examines how the autonomous operation of artificial intelligence poses threats, as researchers warn of possible dangerous scenarios and challenges to human control over these systems. #MākslīgaisIntelekts #Kiberdrošība #Progresība (translated)

Kiberdrošības speciālisti ir atklājuši, ka daži LG viedtelevizori var noklausīties īpašniekus pat pēc ekrāna izslēgšanas, turpinot apkopt datus un ierakstīt audio, kas rada nopietnas privātuma bažas. #Kiberdrošība #Privātums #Viedtelevizors

Hakeri no grupas Rhysida ir publiskojuši vairāk nekā 1,4 miljonus nozagtu failu no Berlīnes valdības, ietverot plānus par aizsardzību pret kodolieročiem un ķīmiskajiem draudiem, pēc tam, kad varas iestādes atteicās maksāt izspiedējus. #Hakeri #Kiberdrošība #Berlīne

Cert.lv brīdina MikroTik rūteru īpašniekus par pieaugošo kiberuzbrucēju aktivitāti un aicina veikt nepieciešamos atjauninājumus. #Kiberdrošība #Kiberuzbrukums #MikroTik

Bite Latvija brīdina par krāpnieku pikšķerēšanas shēmām, kas precīzi atdarina Facebook vizuālo identitāti, ļaujot iegūt piekļuvi uzņēmumu kontiem un radot ievērojamus finansiālus zaudējumus. #krāpniecība #Facebook #kiberdrošība

Latvijā joprojām trūkst noteikumu kritiski svarīgo datu centru drošībai, ko akcentē gan elektroapgādes traucējumi, gan pieaugošie kiberuzbrukumu draudi, kamēr Iekšlietu ministrija un kritiskās infrastruktūras operatori strādā pie situācijas uzlabošanas. #Kiberdrošība #DatuCentri #Infrastruktūra

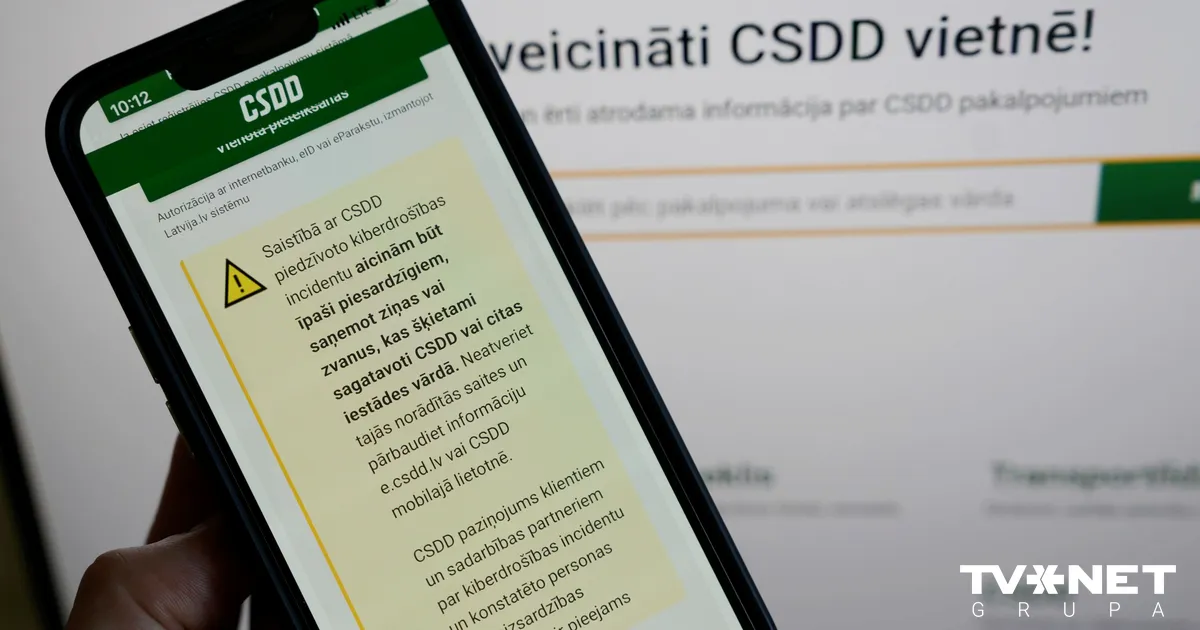
Kiberuzbrukuma rezultātā CSDD tika nozagti 1,2 miljonu cilvēku un apmēram 200 000 juridisko personu personas dati, un tiek veikta izmeklēšana par notikušo, kam sekojuši aicinājumi uz atkāpšanos no amatiem un tiek ierosināti pasākumi datu drošības uzlabošanai. #kiberuzbrukums #datunoplūde #kiberdrošība

Premjers izteica bažas par iespējamām interešu konfliktām CSDD kiberdrošības uzraudzībā un noraidīja CSDD apgalvojumus par Cert.lv līguma neesamību, savukārt kiberuzbrukumā no CSDD iegūti 1,2 miljoni cilvēku un 200 000 juridisko personu dati, kas noveda pie CSDD vadības atkāpšanās un izmeklēšanas uzsākšanas. #CSDD #kiberuzbrukums #datunoplūde

🚨 CSDD KIBERUZBRUKUMS — NOLAIDĪBA, KURAI IR REĀLAS SEKAS VALSTS DROŠĪBAI Šodien par @CSDD_LV kiberuzbrukumu, tā sekām un to, kas tagad ir jādara. CSDD padome un valde ir atlaistas. Vietā tiks iecelta pagaidu vadība, paralēli nekavējoties sākot konkursus uz pastāvīgo valdi un padomi. 🔴 KAS NOTIKA? ➖️ 8. augustā ap plkst. 3:00 naktī, no piektdienas uz sestdienu, uzbrucējs ielauzās CSDD sistēmā. ➖️ Ielaušanās notika, izmantojot CSDD MEDICAL platformu, kuru aptuveni 200 ārstu izmanto medicīnisko izziņu ievadīšanai transportlīdzekļu vadītājiem. ➖️ Uzbrucējs pa sistēmu netraucēti darbojās sestdien un svētdien. ➖️ Svētdienas vakarā notika apjomīga datu lejupielāde. ➖️ CSDD par aizdomīgām darbībām uzzināja tikai pirmdien. ➖️ Trešdien tika konstatēts, ka notikusi datu zādzība. ➖️ Premjers par notikušo tika informēts tikai trešdien plkst. 17:00. ❗ KĀ TAS VISPĀR BIJA IESPĒJAMS? CSDD bija jābūt drošai daudzfaktoru autentifikācijai. Taču CSDD MEDICAL piekļuve bija iespējama tikai ar parastu lietotājvārdu un paroli. CSDD bija visas iespējas ieviest augstākā līmeņa kiberdrošību: 💶 bija finanšu resursi; 💻 bija IT kapacitāte; 🧠 bija zināšanas un speciālisti. Taču pašpārliecinātība, nolaidība un arogance pret kiberdrošības riskiem ir novedusi pie vienas no nopietnākajām valsts rīcībā esošo datu noplūdēm. Tas apdraud ne tikai cilvēku privātumu, bet arī iedzīvotāju, uzņēmumu un valsts drošību. 📂 KĀDI DATI IR NOPLŪDUŠI? Runa ir par ļoti lielu datu apjomu: ➖️ aptuveni 1,3 miljonu privātpersonu dati; ➖️ aptuveni 200 000 uzņēmumu dati; ➖️ maksājumu informācija par periodu no 2008. līdz 2026. gadam; ➖️ vārds, uzvārds vai uzņēmuma nosaukums; ➖️ personas kods vai uzņēmuma reģistrācijas numurs; ➖️ deklarētā adrese; ➖️ transportlīdzekļa valsts reģistrācijas numurs. Man nav saprotams, kāpēc CSDD vispār bija nepieciešams savos serveros glabāt maksājumu datus kopš 2008. gada, ja normatīvie akti šādu glabāšanu neprasa. 🛡️ BRĪDINĀJUMI BIJA. TOS NEIZMANTOJA. CSDD bija līgums ar TET par serveru un pieslēguma kiberdrošību, bet ne par pašas CSDD lietotnes un programmatūras aizsardzību. Vēl vairāk. https://t.co/Y2dCsXsES5 jau no 2026.g. janvāra līdz aprīlim bija piedāvājis uzstādīt savus sensorus, kas automātiski identificē aizdomīgas anomālijas tīklā. CERT pasākums ir bez maksas. CSDD no tā atteicās. ⚖️ Par iespējamu nolaidību vai ļaunprātību ir iesniegts iesniegums prokuratūrā. Tiesībsargājošajām iestādēm tagad ir jānoskaidro katras amatpersonas atbildība. ✅ KO DARĀM TĀLĀK? Esmu izdevis premjera rezolūciju ar 12 konkrētiem uzdevumiem ministrijām un valsts iestādēm. Galvenie: ➖️ CSDD jāinformē katrs ietekmētais cilvēks un uzņēmums, norādot, kādi konkrēti dati ir noplūduši. ➖️ https://t.co/Y2dCsXsES5 sensoriem jābūt obligāti uzstādītiem visās kritiski svarīgajās valsts sistēmās, lai anomālijas tiktu identificētas savlaicīgi, nevis vairākas dienas pēc ielaušanās. ➖️ Visām kritiskās infrastruktūras un sensitīvu datu iestādēm jāveic pilna mēroga ielaušanās simulācijas jeb penetration testi, lai reāli pārbaudītu sistēmu noturību un atrastu vājās vietas pirms to izdara uzbrucējs. ➖️ Uzdots izvērtēt iespēju ierobežot brīvi pieejamo e-CSDD transportlīdzekļu numurzīmju pārbaudes rīku. ➖️ Uzdots izvērtēt, cik ātri valsts sistēmās iespējams atteikties no personas koda izmantošanas kā lietotājvārda, pārejot uz drošāku identifikācijas risinājumu. ➖️ https://t.co/Y2dCsXsES5 ir iesniedzis sarakstu ar citām valsts iestādēm, kuras līdzīgi atteikušās no piedāvātajiem kiberdrošības pasākumiem. Nākamnedēļ iesim šim sarakstam cauri. Un jautājumi būs nepatīkami. ⚠️ DAUDZ LIELĀKS VALSTS DROŠĪBAS RISKS - amatpersonu deklarācijas Atsevišķi šie dati jau ir sensitīvi. Bet kombinācijā ar citām publiski pieejamām valsts datubāzēm tie kļūst par ļoti efektīvu profilēšanas instrumentu. Amatpersonu deklarāciju informācija VID sistēmā šobrīd ir brīvi caurlūkojama bez lietotāja identificēšanas. Mākslīgā intelekta laikmetā milzīgu datu apjomu apkopošana, strukturēšana un savienošana aizņem nevis mēnešus, bet minūtes. Tas nozīmē, ka šādus datus var sistemātiski vākt un regulāri atjaunot arī Krievijas, Baltkrievijas, Ziemeļkorejas vai citu valstu dienesti. Savienojot CSDD nozagtos datus ar publiski pieejamām deklarācijām un citām datubāzēm, iespējams profilēt: 👮 policistus; 🪖 karavīrus; 🛂 robežsargus; 🕵️ drošības dienestu darbiniekus; 🏛️ amatpersonas un viņu ģimenes. Tas jau ir nacionālās drošības jautājums. Deklarācijām ir jāpaliek sabiedrībai pieejamām, bet es neredzu pamatojumu tam, kāpēc tās būtu masveidā nokopējamas anonīmi. Risinājums var būt ļoti vienkāršs — informācija paliek publiska, bet piekļuve notiek pēc autentificēšanās, piemēram, ar savu profilu https://t.co/2abj1S4l9U. 🌲 UN VĒL NEESMU AIZMIRSIS @valstsmezi KIBERUZBRUKUMU No zemkopības ministra @ArmandsKrauze sagaidu konkrētu atbildi: kurš Latvijas valsts mežos bija atbildīgs par serveru programmatūras sistemātisku neatjaunināšanu, kas ļāva uzbrucējam izmantot ievainojamības? Nākamnedēļ vēlos uz galda: ➖️ atbildīgās amatpersonas vārdu un uzvārdu; ➖️ skaidrojumu, kā tas tika pieļauts; ➖️ informāciju, kādas sekas un atbildība tam sekos. 🇱🇻 MĒS NEDZĪVOJAM MIERA LAIKA DIGITĀLAJĀ VIDĒ Latvija dzīvo pastāvīga hibrīdapdraudējuma apstākļos. Mums blakus atrodas agresorvalstis, kas izmanto visas iespējamās metodes pret mūsu valsti. Vienlaikus mākslīgais intelekts ir padarījis kiberuzbrukumu sagatavošanu, automatizēšanu un datu apstrādi daudz vienkāršāku. Tāpēc attieksme — “gan jau ar mums nekas nenotiks” — valsts pārvaldē vairs nav pieļaujama. Kiberdrošība nav IT nodaļas tehnisks jautājums. Tā ir valsts drošība. ❓ UN MAN IR JAUTĀJUMI ARĪ PAR NKC NACIONĀLO KIBERDROŠĪBAS CENTRU Man interesē, kā var būt tā, ka Nacionālais kiberdrošības centrs, kura rīcībā 2025. gadā bija ap 20 miljoniem eiro, bet 2026. gadā jau ap 28 miljoniem eiro, nav spējis panākt būtiski augstāku valsts sistēmu noturību pret šādiem uzbrukumiem? Tas ir ļoti nopietns finansējums. Aptuveni puse no sabiedrisko televīzijas un radio mediju budžeta. Pie šāda finansējuma ir jābūt arī izmērāmam rezultātam: ✅ cik iestādes reāli pārbaudītas; ✅ cik ievainojamību novērstas; ✅ cik sistēmās ieviesta daudzfaktoru autentifikācija; ✅ cik iestādēm uzstādīti https://t.co/Y2dCsXsES5 sensori; ✅ cik veikti reāli kiberuzbrukumu simulācijas testi; ✅ un kurš atbild, ja zināmi riski gadiem paliek nenovērsti. Man ir jautājumi. Un es sagaidu ļoti konkrētas atbildes. Kiberdrošību nevar sakārtot ar prezentācijām, stratēģijām un atskaitēm. #Kiberdrošība #CSDD #DatuNoplūde
Kiberuzbrukuma rezultātā Ceļu satiksmes drošības direkcijai (CSDD) tika nozagti 1,2 miljoni iedzīvotāju personas dati, kas ieguvuši uzmanību un radījuši bažas par datu drošību un palielinātu krāpniecisku e-pastu risku. #Kiberdrošība #CSDD #DatuNoplude

CSDD paziņo, ka kiberuzbrukuma laikā ir skarti personas dati, un aicina klientus būt uzmanīgiem attiecībā uz savu datu izmantotni, kamēr tiek analizēts apdraudēto datu apjoms un sadarbojas ar Valsts policiju, lai identificētu uzbrukuma veicējus. #kiberdrošība #maksājumi #personasdati

Diena Nr. 47 premjera krēslā – airBaltic stratēģiskais plāns un Latvijas Bankas māca dzīvot lauksaimniekiem✈️ Šī bija diena, kas gandrīz pilnībā pagāja Ministru kabineta bunkurā – slepenajā sēžu zālē. Deviņas stundas diskusiju, skaidrojumu, juridisko formulējumu un konsultāciju. 🔹 airBaltic stratēģiskais plāns Šodienas sēdē izskatījām satiksmes ministra Riharda Kozlovska iesniegto airBaltic stratēģisko plānu, nevis uzņēmuma biznesa plānu. Biznesa plāns ir dokuments, par kura izstrādi un īstenošanu atbild airBaltic valde un padome. Savukārt Satiksmes ministrija kā kapitāldaļu turētāja un valdība lemj par uzņēmuma stratēģisko virzienu – ko mēs no airBaltic sagaidām ilgtermiņā, kādas funkcijas uzņēmumam jāveic un kādi mērķi jāsasniedz. Sēdē vērtējām arī airBaltic finansiālo stāvokli un pasākumus tā uzlabošanai, lai uzņēmums spētu nodrošināt stabilu pakalpojumu sniegšanu tieši šobrīd – aviācijas sezonas karstākajā laikā. ✅Apstiprinājām Valsts kases pārstāvniecību obligāciju kreditoru sapulcē. Šis mandāts nav mainījies un atbilst Saeimas dotajam pilnvarojumam. Biznesa plānu izskata airBaltic padome un Satiksmes ministrija. Šobrīd padome to vēl nav apstiprinājusi. Ministrija tikai šodien iesniedza savus komentārus, lai plānu varētu apstiprināt tuvāko vienas vai divu nedēļu laikā. Iepriekšējo valdību lēmumi ir noveduši pie situācijas, kurā tagad jāveic sarežģītas sarunas ar finansētājiem un kreditoriem. Uzņēmuma nākotne lielā mērā būs atkarīga no satiksmes ministra Riharda Kozlovska virzītā stratēģiskā plāna, kā arī no spējas panākt vienošanos ar kreditoriem un piesaistīt jaunu kapitālu. Ir jānodrošina kapitāla piesaiste. Pašreizējā situācija lielā mērā ir 2024. gadā pieņemtā lēmuma sekas – aizņemties 380 miljonus eiro, vienlaikus neveicot fundamentālas pārmaiņas uzņēmuma darbībā. Šīs pārmaiņas bija jāīsteno jau pirms diviem gadiem, nevis jāturpina dedzināt naudu neatbilstoši ambiciozā biznesa ekspansijas plānā. Valdība lēma uzticēt satiksmes ministram Rihardam Kozlovskim sākt viņa un Seabury izstrādātā stratēģiskā plāna īstenošanu. 🔹 Ugunskristības Kristam Avotam airBaltic sēdes dēļ nokavēju NTSP – Nacionālās trīspusējās sadarbības padomes – sēdi ar @darbadeveji un LBAS. Paldies manam parlamentārajam sekretāram Kristam Avotam, kurš mani izglāba un godam novadīja sēdi. Tās bija viņa īstās ugunskristības. 💪 Krists šodien novadīja arī: 🏅 Nacionālās sporta padomes sēdi; 🛡️ Kiberdrošības rīcības apspriedi. Kiberdrošības jautājumos turpinām vērtēt valsts kritiskās infrastruktūras drošību un tās atbilstību prasībām pēc kiberuzbrukuma Latvijas valsts mežiem. 🔹Latvijas Banka sāk mācīt zemniekiem, kā turēt lopus? 🐄 Tikos ar Lauksaimniecības organizāciju sadarbības padomi – LOSP. Atklāti sakot, biju mēms, dzirdot nozares stāstīto par @LatvijasBanka izstrādātajām ilgtspējas vadlīnijām. Tā vietā, lai Latvijas Banka veicinātu procesus, kas ļautu Latvijas ekonomikā ienākt jaunam kapitālam un palīdzētu novērst tā dēvētā finanšu sektora kapitālā remonta sekas, tā sāk izstrādāt vadlīnijas lauksaimniekiem par to, kā pareizi turēt lopus un organizēt saimniecisko darbību. Nopietni? Latvijas Bankas padomes padomnieks un ilgtspējas virziena vadītājs Edvards Kušners esot sagatavojis apjomīgu pētījumu un ziņojumu, kurā banku sektors tiek aicināts finansēšanas lēmumos ņemt vērā virkni nosacījumu. Nozare norāda, ka zemniekiem, kuru saimniecības šīm vadlīnijām neatbilst, varot tikt piemērotas augstākas aizdevumu procentu likmes vai pat atteikts finansējums. LOSP minētie piemēri: 🐄Liellopu turēšana kūtīs Bankai esot jānoskaidro, vai lopi tiek turēti tikai kūtī. Ja tā ir, tas var radīt negatīvas sekas finansējuma saņemšanai. 💧Ūdens patēriņš Ieteikts ierobežot ūdens ņemšanu no ūdenstilpēm virs 10 m³ dienā. Ko darīt karstās vasarās? Atstāt lopus bez ūdens? 🦌Dzīvnieku migrācijas ceļi Ja būvniecība vai cita saimnieciskā darbība pārtrauc dzīvnieku migrācijas ceļus un uzņēmējs nav izveidojis alternatīvus risinājumus, saimnieciskā darbība var tikt vērtēta kā videi nelabvēlīga – un tas var ietekmēt kredīta pieejamību. Šī darba sagatavošanai esot piesaistīti arī divi Pasaules Dabas fonda eksperti. Taču lauksaimniecības nozare apgalvo, ka pilnvērtīgas konsultācijas ar tās pārstāvjiem nav notikušas. Nopietni? Šādas vadlīnijas izstrādā Latvijas Banka, kura pati savos pētījumos nepārtraukti norāda, ka 🇱🇻ir jāceļ produktivitāte, jāveicina investīcijas un jāstiprina ekonomikas izaugsme? Vai te kāds nav apmaldījies trīs priedēs? 🌲🌲🌲 Mārtiņ @martinskazaks, kā šādas prasības ir nonākušas Latvijas Bankas vadlīnijās komercbankām? No nozares jau saņemtas sūdzības, ka 🇱🇻 bankas šos kritērijus ir sākušas piemērot, vērtējot lauksaimnieku finansēšanas iespējas. Šis jautājums ir nekavējoties jārisina. #airBaltic #LatvijasBankas #lauksaimniecība
Latvijas kiberdrošības infrastruktūrai nepieciešams uzlabot finansējumu un normatīvos aktus, jo, neraugoties uz digitalizācijas progresu, pastāv būtiskas nepilnības kā valsts, tā arī privātajā sektorā, un kibernoziedznieku draudi saglabājas augsti. #kiberdrošība #digitalizācija #Latvija

Diena Nr. 39 premjera krēslā - MK sēdē nolemtais VALDĪBAS RĪCĪBAS PLĀNS · Mans pienākums kā premjeram bija panākt, lai Valdības rīcības plāns būtu reāli izpildāms, nevis vienkārši plašs vēlmju saraksts. · Šai valdībai ir skaidri iezīmēts laika rāmis ar konkrētu dienu skaitu. · Jākoncentrējas uz darbiem, kurus šajā laikā iespējams paveikt un par kuriem sabiedrība var prasīt konkrētu rezultātu. · Valsts kanceleja sadarbībā ar Finanšu ministriju izskatīja un samazināja no 215 darbiem uz 150 darbiem. · Vēl 35 darbi tiks īstenoti, ja tiem tiks rasts papildu finansējums. · No 150 darbiem, 61 ir ministru prioritārie darbi (no tiem 17 ir finanšu ietilpīgie). · Pēc valdības deklarācijas noteiktajām jomām: · 21 darbi ir vērsti uz birokrātijas mazināšanu; · 34 pasākumi saistīti ar drošības situācijas stabilizēšanu un ārlietām. · 13 pasākumi saistīti ar drošu vēlēšanu norises nodrošināšanu, cīņu pret korupciju un karteļiem. · 9 darbi ir saistīti ar Latvijas interesēm Eiropas Savienības daudzgadu budžetā 2028.-2034. gadam. · 3 darbi, kas saistīti ar lielo projektu vadības kontroli, 2 ir prioritārie, · 17 pasākumi saistīti ar veselību, labklājību, demogrāfiju, sociālo drošību un ģimeņu politiku, tai skaitā deviņi no tiem · 19 pasākumi, kas saistīti ar ekonomiku un tautsaimniecību, no kuriem septiņi izvirzīti kā valdības prioritāte. SM IZTĪRĪJA NEPADARĪTOS DARBUS · SM Kozlovskis iesniedza solīto vēsturiski uzkrāto nepadarīto darbu iztīrīšanu, kas vairs nav aktuāli LATVIEŠU VALODAS APMĀCĪBAS · Lēmums beidzot apvienot apmācības no Labklājības Ministrijas @reinisuzulnieks un Izglītības ministrijas @IIndriksone pāraudzības zem viena atbildīgā – tās pārnest uz Izglītības Ministriju PATVERTNES · Veicam kļūdu labojumu un restartējam iepirkumu, kur VARAM @Edgars_T kā finansētājs kopā ar Iekšlietu Ministriju @janisdombrava kā atbildīgais par civilo aizsardzību un Ekonomikas Ministrija @ViktorsValainis par būvnormatīviem vienojās veidot vienu vienotu standarta 3 kategorijas patvertni, lai tas būtu tipveida vienkāršots risinājums jau gatavs no 1.oktobra un pieejams ne tikai pašvaldībām bet arī privātpersonām un uzņēmumiem CVK · Piešķīrām Centrālajai vēlēšanu komisijai finansējumu 83 053 euro apmērā, lai nodrošinātu Vēlēšanu platformas izstrādes darbu pabeigšanas uzraudzību un kontroli. KIBERDROŠĪBA · Lēmām, ka https://t.co/Y2dCsXsES5 un RTU ir tiesīgi saņemt valsts budžeta līdzfinansējumu projektā, kurā paredzēts: o kiberdrošības mācības pieaugušajiem, o atbalsts mazajiem un vidējiem saimnieciskās darbības veicējiem kiberdrošības transformācijas jomā, o sabiedrības izglītošanu datu aizsardzības jautājumos. KOKRŪPNIEKU KRIMINĀLLIETAS ĢENERĀLPROKURORA PRASĪBA: · Tieslietu Ministrija @EdvardsSmiltens veica juridisko analīzi un sniedza MK skaidrojumu par valdības rīcību vērsties Satversmes tiesā. · Ņemot vērā ka Valsts kanceleja normas interpretē vienā veidā, prokurors citā, TM, ZM, VK izvērtēs iespēju valdībai vērsīsies satversmes tiesā, lai izskaidrotu šīs juridiskās normas. · Kā norāda VK –prokurora protestu nevar izpildīt, jo iepriekšējie valdības lēmumi stājušies spēkā. · Paralēli notiekošajai izmeklēšanai ir svarīgi tiesiski un ar maksimālu juridisku autoritāti tikt skaidrībā par jautājumiem, kas tieši skar valdības un kapitālsabiedrību darbu. · Līdzīgas situācijas var notikt arī ar citām kapitālsabiedrībām. Ir jābūt skaidrībai par MK pilnvarām šādos jautājumos. · Negribam nonākt situācijā, ka jauna valdība ir spiesta atcelt iepriekšējās valdības lēmumus. · Tas ir jautājums par valdības tiesībām un atbildību lemjot kapitālsabiedrību pārziņā esošus jautājumus. @Apvienotais_ #Latvija #valdība #kiberdrošība
SEB bankas kliente vairāku gadu laikā interneta krāpniekam pārskaitījusi gandrīz 100 000 eiro, pierādot, kā krāpnieki izmanto cilvēku emocijas, kamēr banka cenšas novērst šādas krāpšanas, tomēr upuri bieži vien paliek bez iespējas atgūt zaudēto naudu un piedzīvo emocionālas krīzes. #krāpšana #kiberdrošība #emocijas

Rakstā tiek aplūkota romantiskās krāpšanas problēma Latvijā, kur sievietes, ticot internetā iepazītiem cilvēkiem, zaudē milzīgas naudas summas un pat nonāk līdz pašnāvībai, piemēram, viena sieviete ir pārskaitījusi gandrīz 100 tūkstošus eiro krāpniekam, bet otra ir devusies uz Āfriku pie sava izredzētā, kas ir izraisījis bažas par viņas drošību un finanšu situāciju. #romantiskākrāpšana #kiberdrošība #pašnāvība