WRLD

Search

#kiberuzbrukums
Latvian public media 6d

Hackers have gained access to the personal data of 8.8 million Danish residents, including names, addresses, and personal identification numbers, prompting an investigation and a call to improve the security of the registry. #Dānija #kiberuzbrukums #personīgie_dati (translated)
www.lsm.lv
Hakeri uzbrukuši Dānijas reģistram – piekļūts miljoniem iedzīvotāju personīgajiem datiem
2151
Apollo.lv Sep 3

Cert.lv brīdina MikroTik rūteru īpašniekus par pieaugošo kiberuzbrucēju aktivitāti un aicina veikt nepieciešamos atjauninājumus. #Kiberdrošība #Kiberuzbrukums #MikroTik

pmo.ee
"Cert.lv" brīdina "MikroTik" rūteru īpašniekus: kiberuzbrucēji kļuvuši īpaši aktīvi
16951
Apollo.lv Sep 1

Kibernoziedznieki, kas sevi dēvē par Rhysida, šantažē Berlīnes valdību, pieprasot divus miljonus eiro apmaiņā pret 5,7 terabaiti nozagtu datu, bet pilsētas mērs Kajs Vegners norādījis, ka viņi nepadosies šantāžai. #kiberuzbrukums #technoloģijas #datunoplūde

pmo.ee
Kibernoziedznieki šantažē Berlīnes valdību, pieprasot divus miljonus eiro
12285
Apollo.lv Aug 27

Kiberuzbrukumā Lielbritānijas lidostām nozagti miljoniem klientu datu, tostarp e-pasta adreses un tālruņu numuri, taču lidostu darbība nav ietekmēta un pasažieru drošība nav apdraudēta. #kiberuzbrukums #datupārkāpums #drošība

pmo.ee
Kiberuzbrukumā trim Lielbritānijas lidostām nozagti miljoniem klientu datu
11138
Apollo.lv Aug 27

Kiberuzbrukuma rezultātā CSDD tika nozagti 1,2 miljonu cilvēku un apmēram 200 000 juridisko personu personas dati, un tiek veikta izmeklēšana par notikušo, kam sekojuši aicinājumi uz atkāpšanos no amatiem un tiek ierosināti pasākumi datu drošības uzlabošanai. #kiberuzbrukums #datunoplūde #kiberdrošība

pmo.ee
Dati ir nozagti, bet kuri tieši? CSDD klientiem pieejama informācija par kiberuzbrukumā izgūtajiem personas datiem
12313
Latvian public media Aug 27

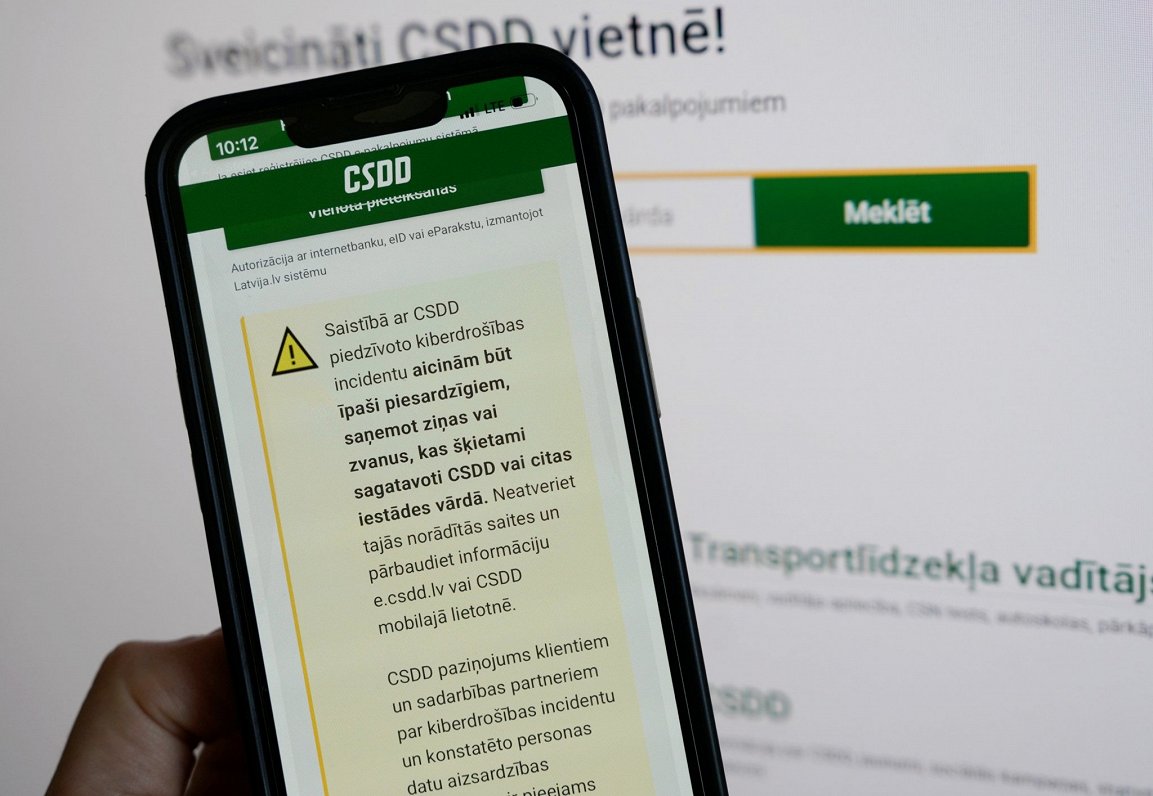
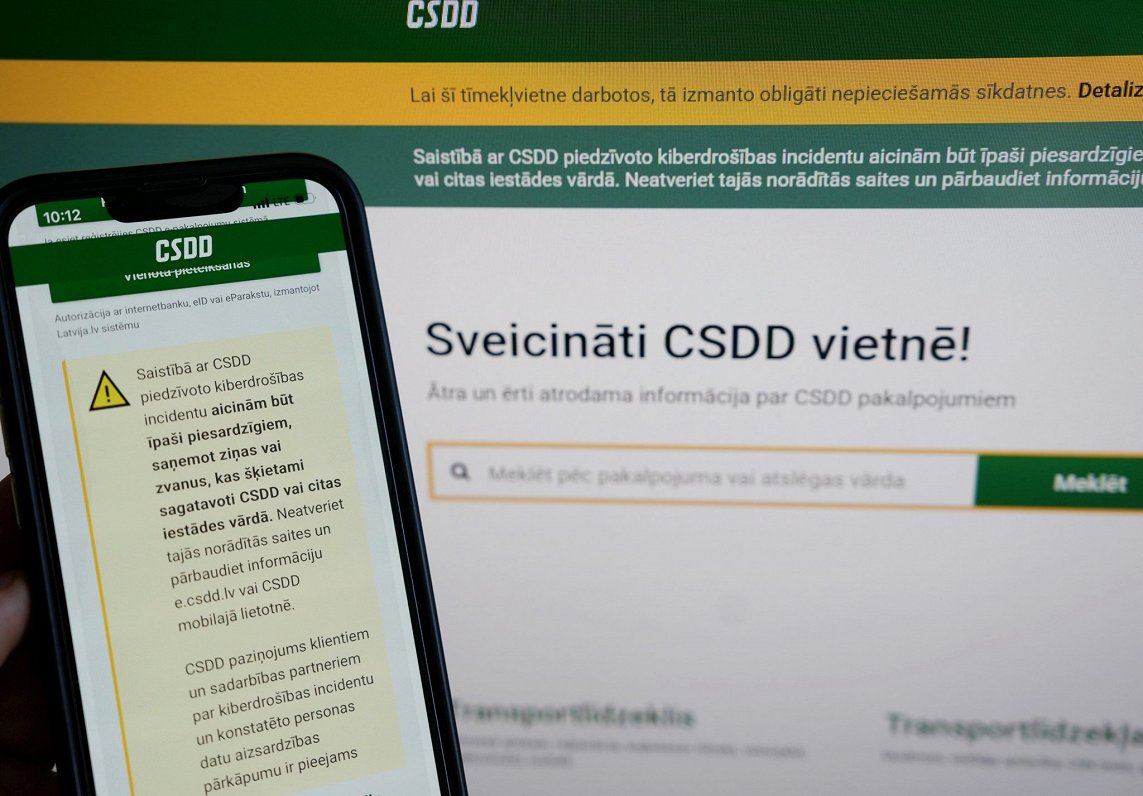
CSDD informē savus klientus par to, ka kiberuzbrukuma rezultātā ir izgūti viņu personas dati, un aicina tos individuāli pārbaudīt, vai viņu dati ir skarti, izmantojot CSDD e-pakalpojumu portālu e.csdd.lv. #CSDD #kiberuzbrukums #personasdati

www.lsm.lv
CSDD klientiem pieejama informācija par kiberuzbrukumā nozagtajiem viņu personas datiem
14658
Apollo.lv Aug 26

Premjers Kulbergs norādīja, ka iedzīvotājiem, kuru dati tika nozagti CSDD kiberincidentā, būtu jāļauj bez maksas nomainīt numurzīmes, nevis prasīt kompensāciju, tomēr uzsvēra, ka CSDD jāinformē par situāciju un jāveic nepieciešamās darbības. #kiberuzbrukums #CSDD #datuizsardzība

pmo.ee
Kulbergs: CSDD kiberincidentā cietušajiem kompensācijas vietā būtu jāļauj par brīvu nomainīt numurzīmes
9970
Latvian public media Aug 26

Eiropas Savienības tiesnese Ineta Ziemele paziņoja, ka 1,2 miljoni Latvijas iedzīvotāju, kuru dati tika nozagti kiberuzbrukumā Ceļu satiksmes drošības direkcijai (CSDD), ir tiesīgi uz kompensāciju par morālo kaitējumu, jo cilvēktiesību aizskārums ir noticis jau ar datu noplūdi. #CSDD #kiberuzbrukums #datu_izlikšana

www.lsm.lv
ES tiesas tiesnese par CSDD datu noplūdi: Mums visiem ir tiesības uz kompensāciju par morālo kaitējumu
18770
Latvian public media Aug 21

Vairāk nekā 1000 cilvēku ir vērsušies Ceļu satiksmes drošības direkcijā (CSDD) ar jautājumiem par datu noplūdi saistībā ar kiberuzbrukumu, tomēr, lai saņemtu atbildi, viņiem jānosūta elektroniski parakstīta vēstule, jo likums neļauj sniegt informāciju e-pasta sarakstē. #CSDD #kiberuzbrukums #datunoplūde

www.lsm.lv
Vairāk nekā 1000 klientu vaicājuši par savu datu noplūdi CSDD; atbildes saņemšanai jāraksta elektroniski parakstīta vēstule
13513
Apollo.lv Aug 21

Premjers izteica bažas par iespējamām interešu konfliktām CSDD kiberdrošības uzraudzībā un noraidīja CSDD apgalvojumus par Cert.lv līguma neesamību, savukārt kiberuzbrukumā no CSDD iegūti 1,2 miljoni cilvēku un 200 000 juridisko personu dati, kas noveda pie CSDD vadības atkāpšanās un izmeklēšanas uzsākšanas. #CSDD #kiberuzbrukums #datunoplūde

pmo.ee
Premjers pauž bažas par iespējamu interešu konfliktu CSDD kiberdrošības uzraudzībā
11164
Apollo.lv Aug 21

CSDD ir piedzīvojusi kiberuzbrukumu, kura rezultātā noplūda 1,2 miljonu cilvēku un 200 000 juridisko personu personas dati, un šobrīd notiek izmeklēšana par uzbrukuma izcelsmi un iespējamām atbildīgajām personām, kamēr gan CSDD vadība ir atkāpusies, gan tiek plānota dienesta izmeklēšana un pieprasīta prokuratūras pārbaude. #kiberuzbrukums #datu_noplūde #CSDD

pmo.ee
"Cert.lv" nav apstiprinājuma par CSDD iegūto datu publiskošanu vai pārdošanu
8814
Apollo.lv Aug 20

Premjers vēlas ieviest autentificēšanos piekļuvei valsts amatpersonu deklarācijām pēc tam, kad kiberuzbrukumā CSDD tika iegūti 1,2 miljonu cilvēku un aptuveni 200 000 juridisko personu dati, kas izraisīja uzņēmuma padomes un valdes atkāpšanos un izmeklēšanas uzsākšanu datu drošības nodrošināšanai. #kiberuzbrukums #datunoplūde #CSDD

pmo.ee
Premjers vēlas autentificēšanās ieviešanu piekļuvei valsts amatpersonu deklarācijām
11165

🚨 CSDD KIBERUZBRUKUMS — NOLAIDĪBA, KURAI IR REĀLAS SEKAS VALSTS DROŠĪBAI Šodien par @CSDD_LV kiberuzbrukumu, tā sekām un to, kas tagad ir jādara. CSDD padome un valde ir atlaistas. Vietā tiks iecelta pagaidu vadība, paralēli nekavējoties sākot konkursus uz pastāvīgo valdi un padomi. 🔴 KAS NOTIKA? ➖️ 8. augustā ap plkst. 3:00 naktī, no piektdienas uz sestdienu, uzbrucējs ielauzās CSDD sistēmā. ➖️ Ielaušanās notika, izmantojot CSDD MEDICAL platformu, kuru aptuveni 200 ārstu izmanto medicīnisko izziņu ievadīšanai transportlīdzekļu vadītājiem. ➖️ Uzbrucējs pa sistēmu netraucēti darbojās sestdien un svētdien. ➖️ Svētdienas vakarā notika apjomīga datu lejupielāde. ➖️ CSDD par aizdomīgām darbībām uzzināja tikai pirmdien. ➖️ Trešdien tika konstatēts, ka notikusi datu zādzība. ➖️ Premjers par notikušo tika informēts tikai trešdien plkst. 17:00. ❗ KĀ TAS VISPĀR BIJA IESPĒJAMS? CSDD bija jābūt drošai daudzfaktoru autentifikācijai. Taču CSDD MEDICAL piekļuve bija iespējama tikai ar parastu lietotājvārdu un paroli. CSDD bija visas iespējas ieviest augstākā līmeņa kiberdrošību: 💶 bija finanšu resursi; 💻 bija IT kapacitāte; 🧠 bija zināšanas un speciālisti. Taču pašpārliecinātība, nolaidība un arogance pret kiberdrošības riskiem ir novedusi pie vienas no nopietnākajām valsts rīcībā esošo datu noplūdēm. Tas apdraud ne tikai cilvēku privātumu, bet arī iedzīvotāju, uzņēmumu un valsts drošību. 📂 KĀDI DATI IR NOPLŪDUŠI? Runa ir par ļoti lielu datu apjomu: ➖️ aptuveni 1,3 miljonu privātpersonu dati; ➖️ aptuveni 200 000 uzņēmumu dati; ➖️ maksājumu informācija par periodu no 2008. līdz 2026. gadam; ➖️ vārds, uzvārds vai uzņēmuma nosaukums; ➖️ personas kods vai uzņēmuma reģistrācijas numurs; ➖️ deklarētā adrese; ➖️ transportlīdzekļa valsts reģistrācijas numurs. Man nav saprotams, kāpēc CSDD vispār bija nepieciešams savos serveros glabāt maksājumu datus kopš 2008. gada, ja normatīvie akti šādu glabāšanu neprasa. 🛡️ BRĪDINĀJUMI BIJA. TOS NEIZMANTOJA. CSDD bija līgums ar TET par serveru un pieslēguma kiberdrošību, bet ne par pašas CSDD lietotnes un programmatūras aizsardzību. Vēl vairāk. https://t.co/Y2dCsXsES5 jau no 2026.g. janvāra līdz aprīlim bija piedāvājis uzstādīt savus sensorus, kas automātiski identificē aizdomīgas anomālijas tīklā. CERT pasākums ir bez maksas. CSDD no tā atteicās. ⚖️ Par iespējamu nolaidību vai ļaunprātību ir iesniegts iesniegums prokuratūrā. Tiesībsargājošajām iestādēm tagad ir jānoskaidro katras amatpersonas atbildība. ✅ KO DARĀM TĀLĀK? Esmu izdevis premjera rezolūciju ar 12 konkrētiem uzdevumiem ministrijām un valsts iestādēm. Galvenie: ➖️ CSDD jāinformē katrs ietekmētais cilvēks un uzņēmums, norādot, kādi konkrēti dati ir noplūduši. ➖️ https://t.co/Y2dCsXsES5 sensoriem jābūt obligāti uzstādītiem visās kritiski svarīgajās valsts sistēmās, lai anomālijas tiktu identificētas savlaicīgi, nevis vairākas dienas pēc ielaušanās. ➖️ Visām kritiskās infrastruktūras un sensitīvu datu iestādēm jāveic pilna mēroga ielaušanās simulācijas jeb penetration testi, lai reāli pārbaudītu sistēmu noturību un atrastu vājās vietas pirms to izdara uzbrucējs. ➖️ Uzdots izvērtēt iespēju ierobežot brīvi pieejamo e-CSDD transportlīdzekļu numurzīmju pārbaudes rīku. ➖️ Uzdots izvērtēt, cik ātri valsts sistēmās iespējams atteikties no personas koda izmantošanas kā lietotājvārda, pārejot uz drošāku identifikācijas risinājumu. ➖️ https://t.co/Y2dCsXsES5 ir iesniedzis sarakstu ar citām valsts iestādēm, kuras līdzīgi atteikušās no piedāvātajiem kiberdrošības pasākumiem. Nākamnedēļ iesim šim sarakstam cauri. Un jautājumi būs nepatīkami. ⚠️ DAUDZ LIELĀKS VALSTS DROŠĪBAS RISKS - amatpersonu deklarācijas Atsevišķi šie dati jau ir sensitīvi. Bet kombinācijā ar citām publiski pieejamām valsts datubāzēm tie kļūst par ļoti efektīvu profilēšanas instrumentu. Amatpersonu deklarāciju informācija VID sistēmā šobrīd ir brīvi caurlūkojama bez lietotāja identificēšanas. Mākslīgā intelekta laikmetā milzīgu datu apjomu apkopošana, strukturēšana un savienošana aizņem nevis mēnešus, bet minūtes. Tas nozīmē, ka šādus datus var sistemātiski vākt un regulāri atjaunot arī Krievijas, Baltkrievijas, Ziemeļkorejas vai citu valstu dienesti. Savienojot CSDD nozagtos datus ar publiski pieejamām deklarācijām un citām datubāzēm, iespējams profilēt: 👮 policistus; 🪖 karavīrus; 🛂 robežsargus; 🕵️ drošības dienestu darbiniekus; 🏛️ amatpersonas un viņu ģimenes. Tas jau ir nacionālās drošības jautājums. Deklarācijām ir jāpaliek sabiedrībai pieejamām, bet es neredzu pamatojumu tam, kāpēc tās būtu masveidā nokopējamas anonīmi. Risinājums var būt ļoti vienkāršs — informācija paliek publiska, bet piekļuve notiek pēc autentificēšanās, piemēram, ar savu profilu https://t.co/2abj1S4l9U. 🌲 UN VĒL NEESMU AIZMIRSIS @valstsmezi KIBERUZBRUKUMU No zemkopības ministra @ArmandsKrauze sagaidu konkrētu atbildi: kurš Latvijas valsts mežos bija atbildīgs par serveru programmatūras sistemātisku neatjaunināšanu, kas ļāva uzbrucējam izmantot ievainojamības? Nākamnedēļ vēlos uz galda: ➖️ atbildīgās amatpersonas vārdu un uzvārdu; ➖️ skaidrojumu, kā tas tika pieļauts; ➖️ informāciju, kādas sekas un atbildība tam sekos. 🇱🇻 MĒS NEDZĪVOJAM MIERA LAIKA DIGITĀLAJĀ VIDĒ Latvija dzīvo pastāvīga hibrīdapdraudējuma apstākļos. Mums blakus atrodas agresorvalstis, kas izmanto visas iespējamās metodes pret mūsu valsti. Vienlaikus mākslīgais intelekts ir padarījis kiberuzbrukumu sagatavošanu, automatizēšanu un datu apstrādi daudz vienkāršāku. Tāpēc attieksme — “gan jau ar mums nekas nenotiks” — valsts pārvaldē vairs nav pieļaujama. Kiberdrošība nav IT nodaļas tehnisks jautājums. Tā ir valsts drošība. ❓ UN MAN IR JAUTĀJUMI ARĪ PAR NKC NACIONĀLO KIBERDROŠĪBAS CENTRU Man interesē, kā var būt tā, ka Nacionālais kiberdrošības centrs, kura rīcībā 2025. gadā bija ap 20 miljoniem eiro, bet 2026. gadā jau ap 28 miljoniem eiro, nav spējis panākt būtiski augstāku valsts sistēmu noturību pret šādiem uzbrukumiem? Tas ir ļoti nopietns finansējums. Aptuveni puse no sabiedrisko televīzijas un radio mediju budžeta. Pie šāda finansējuma ir jābūt arī izmērāmam rezultātam: ✅ cik iestādes reāli pārbaudītas; ✅ cik ievainojamību novērstas; ✅ cik sistēmās ieviesta daudzfaktoru autentifikācija; ✅ cik iestādēm uzstādīti https://t.co/Y2dCsXsES5 sensori; ✅ cik veikti reāli kiberuzbrukumu simulācijas testi; ✅ un kurš atbild, ja zināmi riski gadiem paliek nenovērsti. Man ir jautājumi. Un es sagaidu ļoti konkrētas atbildes. Kiberdrošību nevar sakārtot ar prezentācijām, stratēģijām un atskaitēm. #Kiberdrošība #CSDD #DatuNoplūde

12341
Apollo.lv Aug 20

CSDD ir sadarbojusies ar Valsts policiju, lai izmeklētu 8. augustā notikušo kiberuzbrukumu, kura rezultātā tika iegūti 1,2 miljonu cilvēku un 200 000 juridisko personu dati, kā arī ir saglabājusi dokumentāciju, lai nodrošinātu Datu valsts inspekcijas pilnvērtīgu izvērtēšanu, kam sekojušas augsta līmeņa atkāpšanās un izmeklēšanas norises par notikušā apstākļiem. #kiberuzbrukums #datu_noplūde #CSDD

pmo.ee
Kulbergs atklāj, kā notika kiberuzbrukums CSDD
13516
Apollo.lv Aug 20

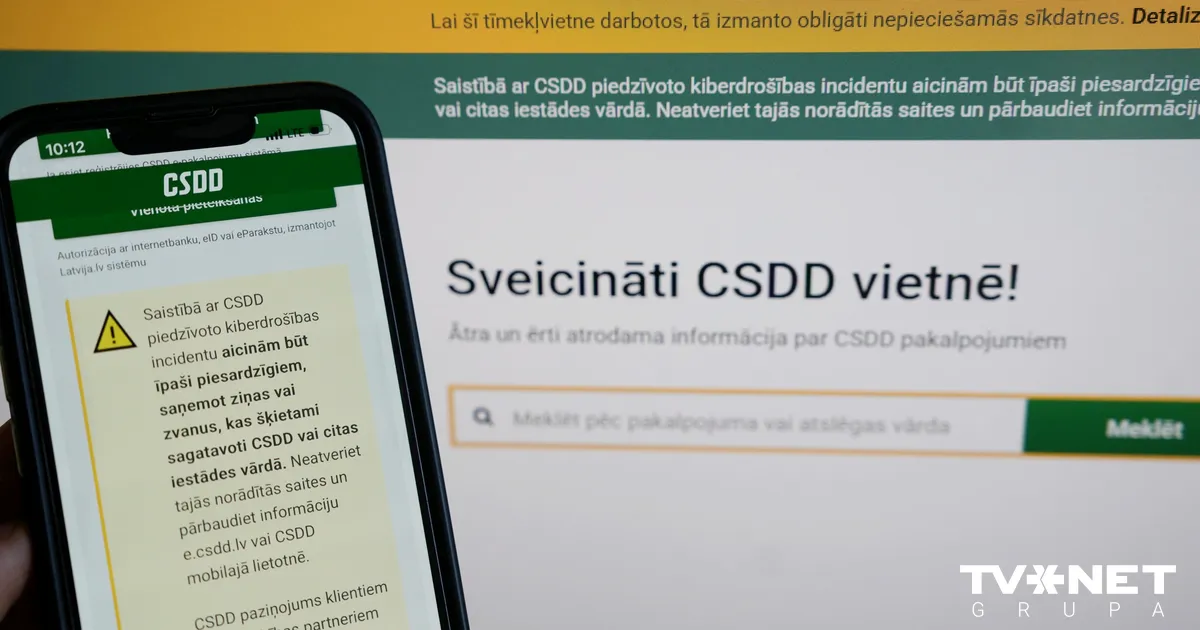
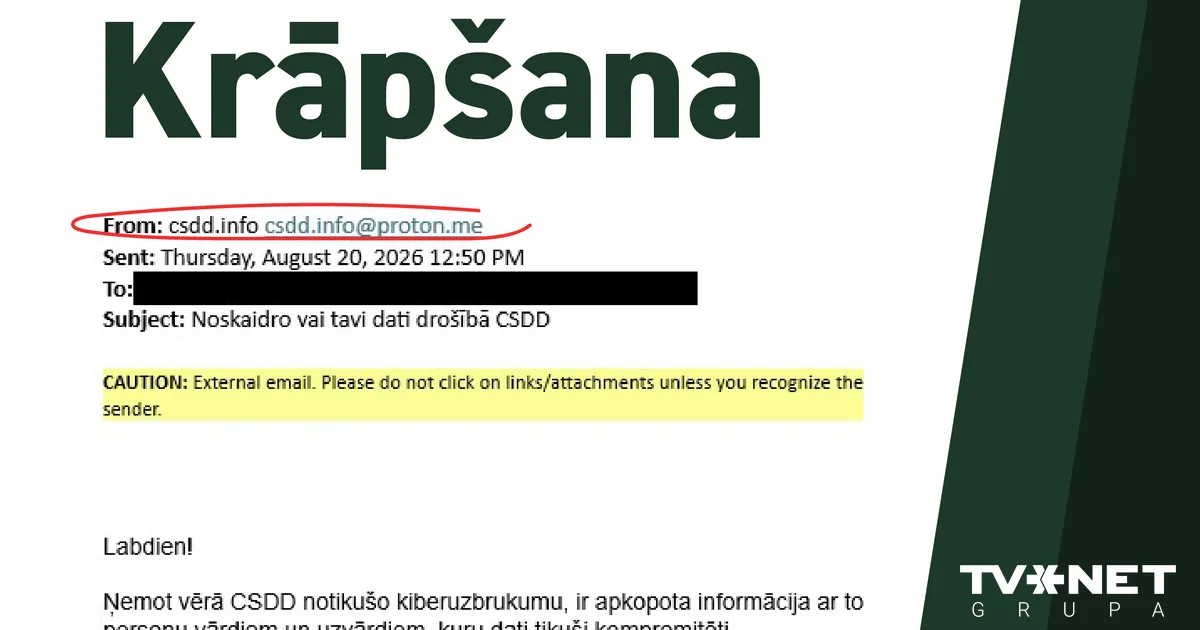
CSDD brīdina iedzīvotājus par krāpnieciskām e-pasta un īsziņu izsniegšanām, norādot, ka oficiālā adrese ir e.csdd.lv, un piebilst, ka nesen notikušais kiberuzbrukums skāris 1,2 miljonus cilvēku, izraisot nozīmīgu datu noplūdi, kam sekoja CSDD vadības atkāpšanās un izmeklēšana par notikušo. #CSDD #kiberuzbrukums #datu_noplūde

pmo.ee
FOTO ⟩ Saņēmi aizdomīgu e-pastu vai īsziņu? CSDD brīdina par krāpniekiem
13516
Delfi Aug 20

Kiberuzbrukuma rezultātā Ceļu satiksmes drošības direkcijai (CSDD) tika nozagti 1,2 miljoni cilvēku personas dati, kas izraisīja CSDD vadības atkāpšanos un radīja bažas par iedzīvotāju datu drošību un pieaugošu krāpniecisko aktivitāšu risku. #Kiberuzbrukums #CSDD #DatuDrošība

www.delfi.lv
Kā kiberuzbrukums CSDD ietekmēs iedzīvotāju datu drošību
18219
Latvian public media Aug 19

Ceļu satiksmes drošības direkcijai (CSDD) piedzīvojis kiberuzbrukumu, kurā iegūti 1,2 miljonu iedzīvotāju un 150 tūkstošu juridisko personu dati, izraisot CSDD vadības atkāpšanos un izmeklēšanu par notikušo, kam seko aicinājums iedzīvotājiem pārbaudīt savu datu drošību. #kiberuzbrukums #CSDD #datu_noplūde

www.lsm.lv
Kiberuzbrukums CSDD: nedēļa pārbaudēs, vadības atbildība un ko darīt klientiem
13521
Apollo.lv Aug 19

CSDD vadītājs Aksenoks izteicis gatavību atstāt amatu, tomēr vispirms vēlas, lai notiktu izmeklēšana par kiberuzbrukumu, kas skāris 1,2 miljonu cilvēku personas datus, atzīstot to par nopietnu atbildību un uzsverot nepieciešamību novērst līdzīgas situācijas nākotnē. #kiberuzbrukums #CSDD #izmeklēšana

pmo.ee
Aksenoks gatavs atstāt CSDD vadītāja amatu, taču izsaka vienu vēlmi
17050
Apollo.lv Aug 19

Premjers aicina CSDD vadību un padomi atkāpties pēc tam, kad izmeklēšanā atklājās, ka nav ievērotas Ministru kabineta noteiktās prasības, kas novedis pie kiberuzbrukuma, rezultātā iegūstot 1,2 miljonu cilvēku un 200 000 juridisko personu datus. #CSDD #kiberuzbrukums #drošība

pmo.ee
Premjers aicina CSDD vadību un padomi atkāpties
9995
Delfi Aug 18

CSDD datu noplūde ir izraisījusi riskus saistībā ar personisko informāciju, tāpēc Cert.lv iesaka nomainīt lietotāja numuru, esot piesardzīgam pret autentifikācijas pieprasījumiem un saņemtajām ziņām, lai novērstu krāpšanas mēģinājumus. #CSDD #kiberuzbrukums #datu_noplūde

www.delfi.lv
Mainīt paroles un lietotājvārdus? Ko darīt pēc CSDD datu noplūdes
12349